

※この記事は、アフィリエイト広告(Amazonアソシエイト含む)を掲載しています。
世界中のウェブサービスを支えるプログラミング言語「PHP」に重大な欠陥が見つかり、日本国内でも銀行、証券会社、航空会社、飲食関連企業、行政機関などが相次いで一部サービスを停止する大変な事態となっています。
今回の問題は、単にプログラムの修正が必要になったという話ではありません。
人工知能(AI)が、人間の専門家でも長期間見つけられなかったソフトウェアの欠陥を短時間で発見し、攻撃者もAIを利用して攻撃の準備や実行を高速化できるようになったことで、インターネットの安全を守る仕組みそのものが大きな転換点を迎えているのです。
こうした状況を象徴する言葉が「バグマゲドン」です。
バグマゲドンとは、プログラムの不具合を意味する「バグ」と、破滅的な事態を連想させる「アーマゲドン」を組み合わせた造語であり、AIによって大量の脆弱性が発見され、企業や開発者による修正が追いつかなくなる懸念を表しています。
例えば、銀行のシステムが安全確認のために停止すれば、利用者は予定していた口座開設や金融取引を進められなくなる場合があります。航空会社の予約変更フォームが停止すれば、出張や旅行の予定にも影響が及ぶでしょう。さらに、行政機関のウェブサイトで必要な情報が確認できなくなれば、申請手続きや情報収集にも支障が生じる可能性があります。
そして、こうした混乱に便乗するフィッシング詐欺や偽の復旧案内も、警戒すべき問題です。
特に注目すべきなのは、PHPの欠陥に対する緊急対応と、AIを利用したサイバー攻撃の高度化が、同じ時期に大きな問題となったことです。両者は別々の事案ですが、ソフトウェアの弱点を見つける速度が上がる一方で、企業が安全を確保するまでに必要な時間は簡単には短縮できないという、共通の課題を浮き彫りにしています。
GUARD ON│暮らしを守る防犯ガイドでは、今回のPHP2shell問題について、重大な脆弱性が発見された背景や仕組み、銀行・企業・行政機関などのオンラインサービスに及んだ影響、さらにはAIの進歩によって高度化・多様化するサイバー攻撃の実態まで、さまざまな資料をもとに詳しく調査しました。
本記事では、その調査結果を踏まえ、サイバー犯罪が私たちの暮らしや企業活動にどのような危険をもたらすのかを具体的に解説するとともに、個人情報や大切な財産を守るために一般家庭と企業・ウェブサイト運営者が今すぐ実践できる防犯対策を、身近な事例を交えながら分かりやすく紹介します。
🛡️ なお、こちらの「ノートン360 プレミアム 5台・3年版」は、GUARD ON│暮らしを守る防犯ガイドからもおすすめしたいセキュリティソフトです。パソコンやスマートフォンなど最大5台を保護でき、ウイルスや不正なプログラム、危険なウェブサイトなど、日常生活に潜むさまざまなサイバーリスクへの対策に役立ちます。サイバー犯罪が高度化・多様化する今、ご家庭のデジタル環境を守るための選択肢として、ぜひ検討してみてください。
▼
ここでわかること
【お読みいただく前に】
今回の記事では、サイバーセキュリティやコンピューターに関する専門用語が数多く登場します。聞き慣れない言葉もあるかと思いますが、記事の後半に専門用語をまとめた解説一覧をご用意していますので、途中で分かりにくい部分があっても、ぜひそのまま読み進めていただければ幸いです。専門的な内容についても、できる限り身近な事例を交えながら、初めての方にも理解していただけるよう、丁寧で読みやすい解説を心がけています。
では、今回も、じっくりと最後までご覧ください。
バグマゲドンとは、なに?
「AIがソフトウェアの欠陥を発見する」と聞くと、インターネットが安全になるという印象を持つかもしれません。
実際、AIによるプログラム解析は、開発者が見落としていた問題を早期に発見し、攻撃される前に修正するための有力な手段です。
しかし、同じ技術を攻撃者も利用できるとしたら、どうなるでしょうか。
ここに、バグマゲドンという言葉が注目される理由があります。
従来、ソフトウェアの脆弱性を見つけるには、プログラムの内部構造を理解し、異常な入力を与え、エラーの発生条件を調べるなど、専門的な知識と長い作業時間が必要でした。
AIは、こうした調査の一部を効率化できます。
大量のプログラムを読み込み、危険な処理の候補を抽出し、複数の条件を比較する作業を支援できるため、人間の専門家が調べるべき範囲を短時間で絞り込める可能性があるのです。
ただし、AIが見つけた異常が、必ず悪用可能な脆弱性であるとは限りません。
実際に危険かどうかを判断するには、再現性、影響範囲、攻撃が成立する条件などを確認する必要があります。
今回のPHP2shellは、こうした技術的な問題が社会全体へ影響する可能性を示した事例です。
PHPとは、インターネット上のウェブサイトやオンラインサービスを動かすために利用されるプログラミング言語の一つであり、私たちが普段目にしている画面の裏側で、さまざまな情報を処理する重要な役割を担っています。
例えば、銀行のウェブサイトにログインするとき、利用者が入力したIDやパスワードを受け取り、登録されている情報と照合して本人確認を行う仕組みや、ネット通販で商品を購入するときに、商品の在庫数を確認し、注文内容を保存する仕組みなどに、PHPが利用される場合があります。また、企業の問い合わせフォームから氏名やメールアドレス、相談内容を送信すると、その情報を受け付けて担当部署へ通知したり、データベースと呼ばれる情報の保管場所へ記録したりする処理にも使われています。
データベースとは、会員情報、商品情報、注文履歴などを整理して保存する仕組みのことで、PHPは必要な情報を取り出したり、新しい情報を書き込んだりする役割を果たします。
身近な例として、ネット通販で商品を買い物かごに入れ、配送先を指定し、注文を確定するまでの流れを考えてみましょう。
利用者が画面上のボタンを押すと、ウェブサイトの裏側では、商品の価格や在庫の確認、会員情報の読み込み、注文内容の登録、決済サービスとの連携など、複数の処理が行われますが、PHPはこうした一連の仕組みを構築するために利用される代表的な技術の一つです。
「WordPress」もPHPを利用する代表的なソフトウェアです。
世界中で利用されているウェブサイト作成ソフト「WordPress」はPHPによって動いており、ブログの記事を公開したり、画像を表示したり、問い合わせフォームや会員向け機能を追加したりする際に、サーバー側でPHPのプログラムが実行されています。ここでいうサーバーとは、ウェブサイトの情報を保存し、利用者のスマートフォンやパソコンから送られてきた要求に応じて、必要な情報を返すコンピューターのことです。
つまり、私たちが普段操作しているスマートフォンやパソコンがウェブサービスの「受付窓口」だとすれば、PHPは、その奥にある「事務所」で注文の確認や情報の照合などを行う仕組みの一部と考えると分かりやすいでしょう。
ただし、銀行や通販サイトなどのすべてがPHPを使用しているわけではなく、実際のサービスは複数のプログラミング言語やシステムを組み合わせて構築されている場合もあります。
今回のPHP2shell問題が重大視されたのは、このように幅広いウェブサービスの基盤として利用されているPHPに、外部から悪用されるおそれのある深刻な脆弱性が発見されたためであり、影響を受ける条件に該当するサーバーでは、情報の不正取得や不正なプログラムの実行などにつながる危険性があることから、企業やウェブサイト運営者による迅速な安全確認と修正が必要になったのです。
つまり、PHPは一般利用者が直接操作するものではありませんが、日常的に利用しているウェブサービスの機能を支える重要な技術となっています。
PHPは世界中の非常に多くのウェブサイトで利用されています。
ただし、普及率は調査対象や集計方法によって変わるため、特定の割合をすべてのウェブサイトに当てはめることは適切ではありません。
また、PHPを使用しているサイトのすべてが、今回の脆弱性によって直ちに侵害されるという意味でもありません。
重要なのは、同じ技術が幅広い組織で使われているという構造です。
例えば、銀行と飲食店では事業内容が大きく異なりますが、双方のウェブシステムに同じ種類のソフトウェアが利用されていれば、共通の脆弱性への対応を迫られる場合があります。
一つの技術的な欠陥が、異なる業界へ同時に影響する理由はここにあります。
10月21日、PHPの開発元であるThe PHP Groupは、重大な脆弱性に対応する修正版を公開しました。
翌22日には、IPAが「PHPの脆弱性対策について」と題する注意喚起を公表しています。
問題となったのは、CVE-2026-109618とCVE-2026-109619という2件の脆弱性です。
CVEとは、公開された脆弱性を識別するための共通番号を指します。
IPAによると、前者はメモリ不足時のエラー処理、後者はリクエスト処理に関係する問題であり、これらを組み合わせた脆弱性は「PHP2shell」と呼ばれています。
メモリ不足とは、プログラムが処理に必要なメモリを確保できなくなる状態です。
通常、こうした状況では安全にエラー処理を行う必要がありますが、その処理に欠陥があれば、プログラムの内部状態に想定外の問題が生じる可能性があります。
今回の脆弱性では、遠隔地にいる第三者が、サーバー上で任意のコードを実行できるおそれが指摘されています。
任意のコード実行とは、攻撃者がサーバーに対して、本来予定されていない命令やプログラムを動かせる可能性がある状態です。
例えば、攻撃者がサーバー内の情報を調べたり、不正なファイルを設置したりする足掛かりとなる場合があります。
ただし、実際にどこまで操作できるかは、サーバーの権限や設定などによって異なります。
脆弱性があることと、個人情報が漏えいしたことは同じではありません。
AWSは今回の2件について、CVSS v4.0で9.2という深刻度を示しています。
CVSSは、脆弱性の危険性を共通の基準で評価する仕組みであり、9.2は極めて深刻な水準です。
修正版として公開されたPHPは、8.2.35、8.3.36、8.4.27、8.5.12です。
また、PHP 8.1以前はサポートが終了しているため、単に今回の問題へ一時的に対応するだけでなく、保守を受けられる環境へ移行する必要があります。
 【イベント期間中ポイント高還元】ノートン norton ノートン360 プレミアム 5台 3年版 ダウンロード iOS windows mac セキュリティソフト 送料無料 セキュリティ ウイルス対策
ここで、さらに重大な事実があります。
AWSは、PHP2shellの脆弱性が一般公開される4日前の10月17日に、攻撃を試みる通信を観測していたと公表しました。
観測には「MadPot」と呼ばれる仕組みが使われています。
MadPotは、攻撃者の活動を調査するために設置された観測環境であり、通常の企業サーバーが侵害されたことを直接示すものではありません。
AWSによると、攻撃の試みは匿名化ネットワークに関連するIPアドレスから行われていました。
しかし、攻撃者が公表前にどのように脆弱性の情報を入手したのかは、発表時点で明らかになっていません。
10月21日には複数の攻撃手法の実証コードが確認され、正式な情報公開後にも攻撃試行が観測されています。
つまり、企業が「脆弱性の情報が公表されてから対応を考える」という姿勢では、すでに攻撃が始まっている可能性を考慮しなければならないのです。
これこそが、バグマゲドンの本質に関わる問題です。
ここで、イラストを見てください。整理しましょう。
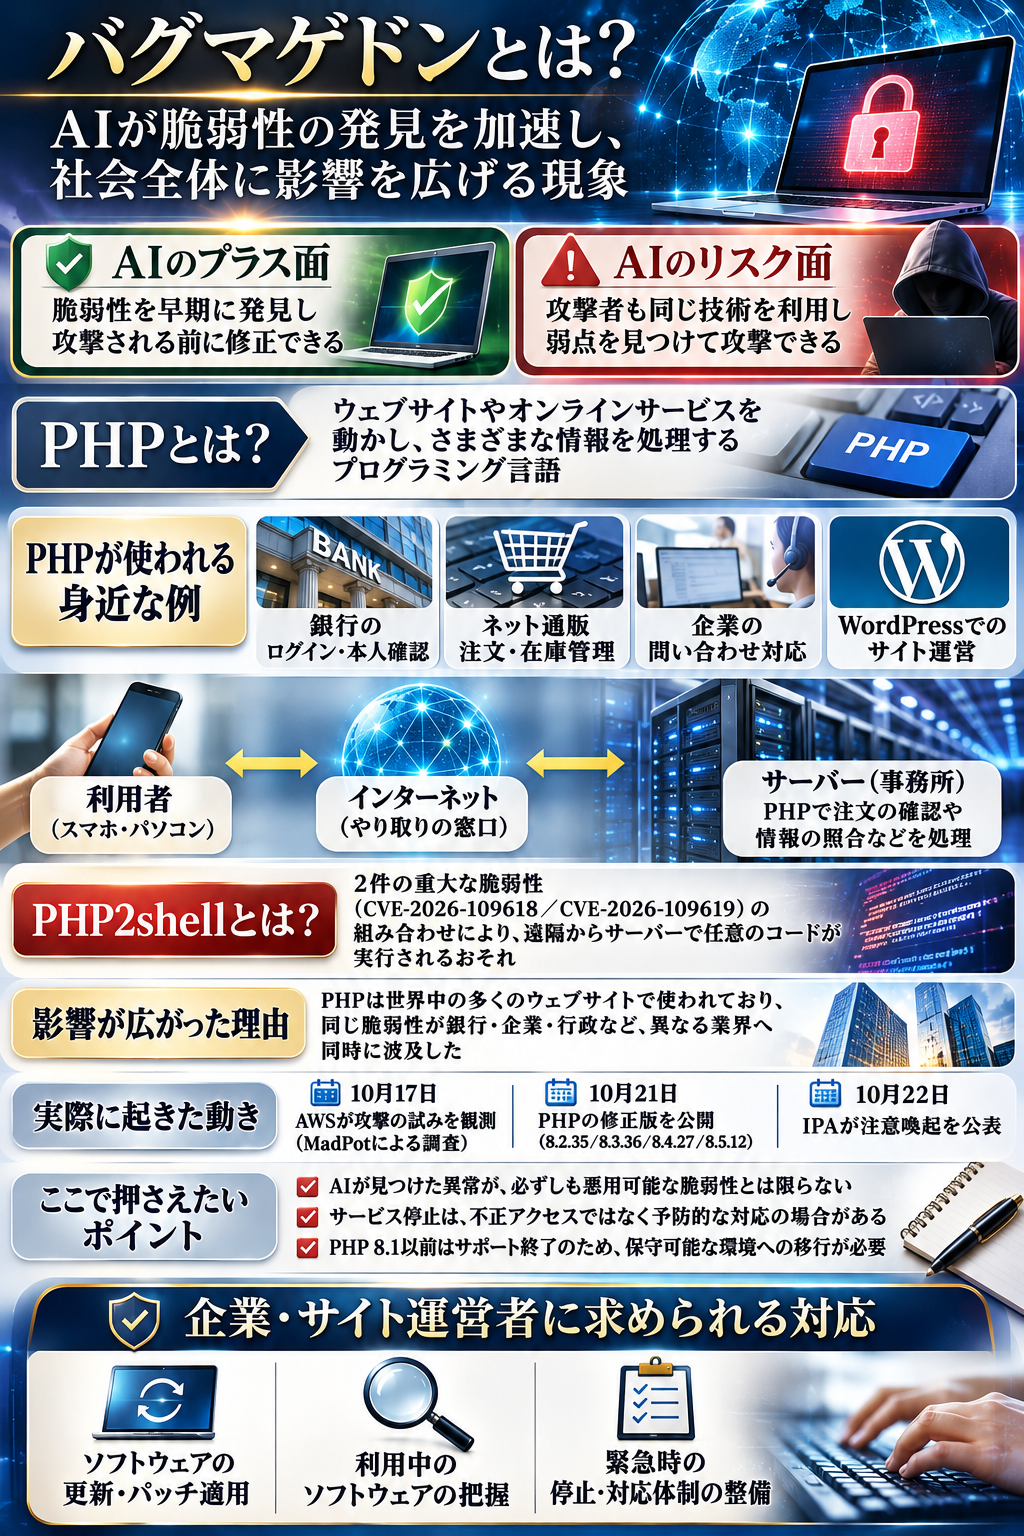
脆弱性を発見する能力が高まれば、安全性の向上につながる一方で、攻撃者が弱点を見つける速度も速くなる可能性があります。
企業は、修正プログラムが公開されるまで待つだけでなく、日頃から利用中のソフトウェアを把握し、緊急時に更新や停止を判断できる体制を整える必要があります。
なお、バグマゲドンは今回のPHP2shellの正式名称ではありません。
AIによる脆弱性発見の加速と、それに対応する社会全体の負担を表す広い概念として理解することが適切です。
PHPとは、なに?│PHPの欠陥が世界へ波及した影響が大きい
PHPとは、インターネット上のウェブサイトやオンラインサービスを動かすために利用されるプログラミング言語の一つであり、ネット通販での商品注文、会員専用ページへのログイン、問い合わせフォームからの情報送信など、私たちが日常的に利用するサービスの裏側で、さまざまな情報を処理する役割を担っています。
そのため、PHPに重大な脆弱性が発見されると、問題はウェブサイトを管理する企業や技術者だけにとどまらず、そのサービスを利用する一般の人々にも影響を及ぼす可能性があるのです。
今回のPHP2shellが大きな注目を集めたのも、こうした技術的な問題への対応が、ウェブサイトの一時停止やオンラインサービスの利用制限という、私たちの暮らしに直接関係する形で表面化したためです。
ただし、ここで理解しておきたいのは、企業がウェブサイトやオンラインサービスを停止したからといって、必ずしも不正アクセスを受けたり、個人情報が流出したりしたわけではないという点です。
例えば、重大な脆弱性が公表された場合、企業は攻撃による被害が発生する前に、対象システムを一時的に停止し、PHPの更新や安全確認を実施することがあります。これは、利用者の情報やサービスの安全性を守るための予防的な措置であり、実際に攻撃を受けた場合の緊急停止とは区別して考える必要があります。
今回も、こうした予防的な対応が各方面で行われたとされ、国内では金融、航空、飲食、自動車、行政など、私たちの生活に関わりの深い分野で、ウェブサービスの一部停止や利用制限が報じられました。
つまり、PHP2shellの問題は、単なるプログラミング上の不具合ではなく、一つの脆弱性への対応が、さまざまな業界のサービス提供や利用者の行動にまで影響を及ぼし得ることを示した事例として捉えることができます。
それでは、具体的にどのような分野でサービス停止や利用制限が行われ、利用者にどのような影響が生じたのでしょうか。
主な事例を整理すると、次のとおりです。
▼
| 企業・行政機関 | 一時停止・利用制限が報じられたサービス |
|---|---|
| 三菱UFJ銀行 | インターネットバンキング「三菱UFJダイレクト」での投資信託口座開設など |
| 静岡銀行 | ウェブサイト上の一部サービス |
| 大和証券 | 口座開設を含むウェブサイトサービス |
| スカイマーク | 航空便のキャンセル・変更フォームの受け付けなど |
| ゼンショーホールディングス | すき家などのアプリ関連サービス |
| ダイハツ工業 | 中古車情報サイトの閲覧 |
| 気象庁 | 過去の気象データなど一部コンテンツ |
| 財務省 | ウェブサイトの一部コンテンツ |
| 国土交通省 | ウェブサイトの一部コンテンツ |
| 高市早苗首相の公式ウェブサイト | ウェブサイトの一時停止 |
| 大阪府・大阪市 | ウェブサイトの一部サービス |
| 福岡県 | ウェブサイトの一部サービス |
※停止内容は2026年10月の報道で取り上げられた事例です。各組織で不正侵入や個人情報漏えいが確認されたことを意味するものではなく、停止範囲や復旧状況については個別の公式発表を確認する必要があります。
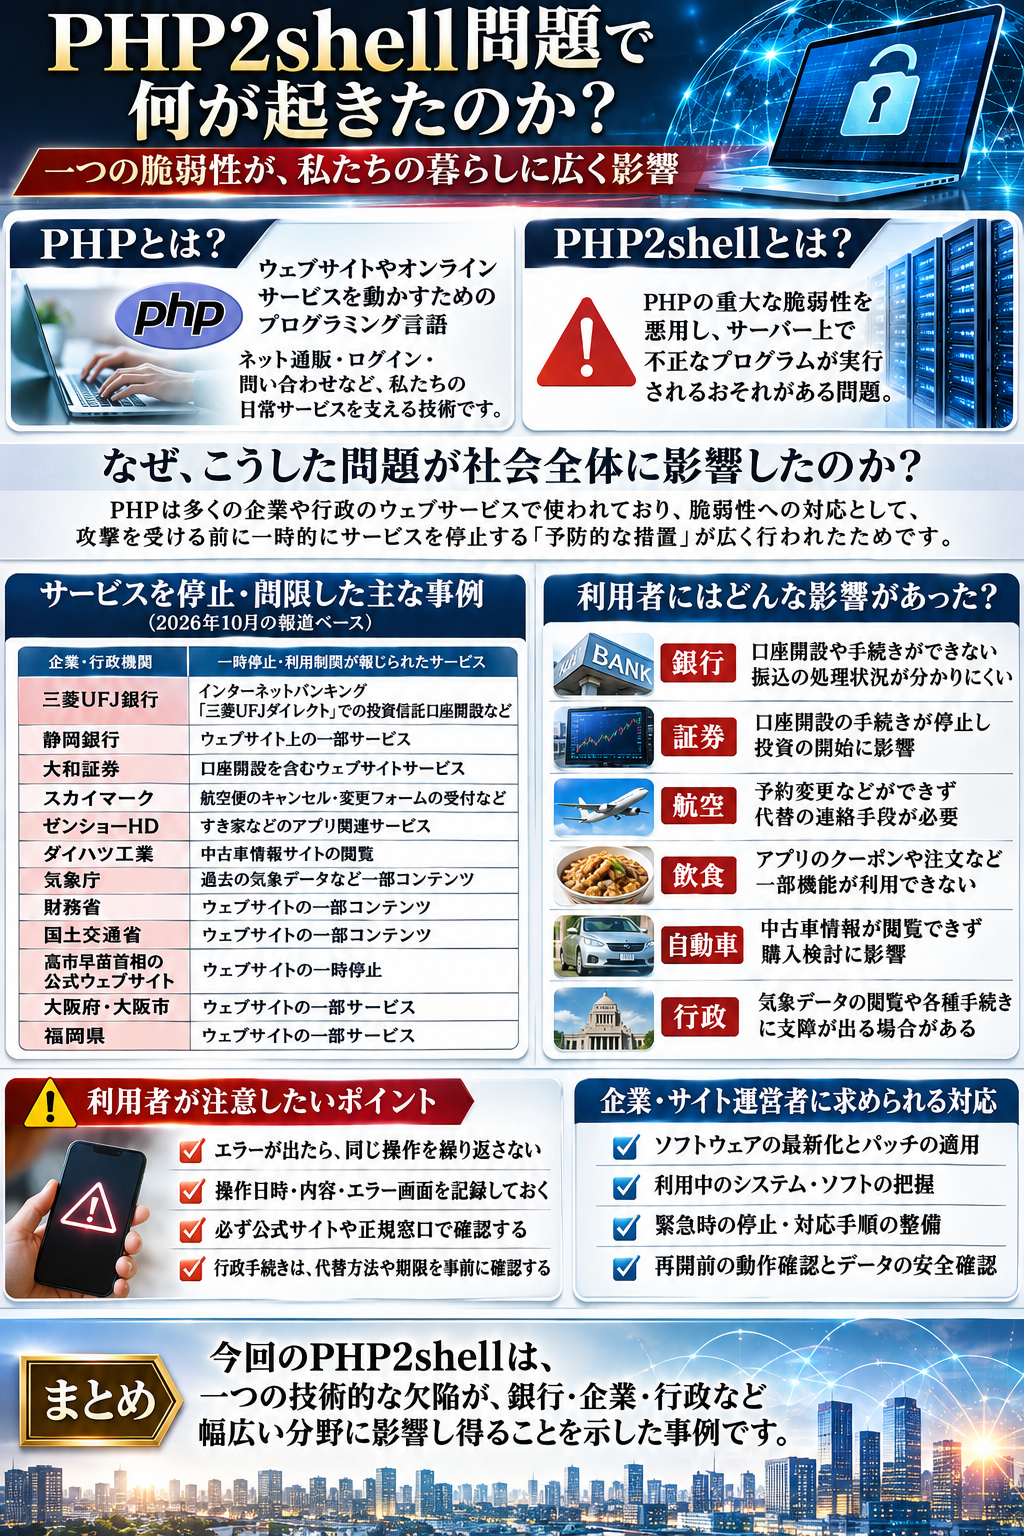
この一覧を見ると、銀行や証券会社だけでなく、航空、飲食、自動車、行政など、異なる分野へ影響が広がったことが分かります。
しかし、重要なのは企業名の多さではありません。
それぞれのサービスが停止したとき、利用者がどのような問題に直面するのかという点です。
例えば、銀行のオンライン手続きが停止した場合、口座開設や金融商品の申込を予定していた人は、手続きを進められなくなる可能性があります。
振込や決済に関係するサービスでエラーが発生した場合には、さらに慎重な対応が必要です。
仮に家賃の振込操作を行った直後に画面が停止したとします。
利用者は、お金が実際に移動したのか、それとも処理が中断されたのか分からなくなるかもしれません。
ここで同じ操作を繰り返すと、二重の手続きにつながる可能性があります。
まず公式アプリや取引履歴を確認し、操作日時、金額、振込先、表示されたエラーを記録してから、銀行の正規窓口へ問い合わせることが重要です。
【イベント期間中ポイント高還元】ノートン norton ノートン360 プレミアム 5台 3年版 ダウンロード iOS windows mac セキュリティソフト 送料無料 セキュリティ ウイルス対策
大和証券のような証券会社で口座開設などの手続きが停止した場合には、投資を始める予定だった利用者の計画にも影響します。
ただし、口座開設が停止したことと、既存口座での売買や資産管理がすべて停止したことは同じではありません。
どの機能が利用できるのかを、公式案内で個別に確認する必要があります。
航空会社の予約変更フォームが一時停止した場合には、急な出張変更や家族の事情によって搭乗予定を変更したい人が、別の連絡手段を探さなければならなくなることがあります。
その際に注意したいのが、検索結果へ表示される非公式の予約変更代行サービスです。
正規の航空会社を装ったサイトへ予約番号やクレジットカード情報を入力すれば、別の被害につながるおそれがあります。
飲食店のアプリは、クーポン、会員情報、注文など、日常的な利用と結びついている場合があります。
そのため、アプリの一部機能が停止すると、普段利用していたサービスを受けられなくなる可能性があります。
ただし、アプリが停止したことと、店舗での飲食や現金決済が停止したことは同じではありません。
利用者は、店舗や公式サイトが案内する利用可能な方法を確認することが大切です。
中古車情報サイトが閲覧できない状態になった場合には、購入を検討している人が車両情報や問い合わせ先を確認できなくなり、購入計画に影響する可能性があります。
ここでイラストを見てください。整理しましょう。
行政機関への影響も見逃せません。
気象庁では過去の気象データなど一部コンテンツが閲覧できない状態となり、財務省や国土交通省でも一部情報の公開が停止されたと報じられています。
大阪府、大阪市、福岡県などのウェブサイトにも影響が及びました。
行政機関のウェブサイトが停止すると、必要な情報を確認できないだけでなく、期限のある申請や届出に支障が出る可能性があります。
例えば、オンライン申請の途中でエラーが発生した場合には、提出しようとした日時、申請内容、表示されたメッセージを保存しておきましょう。
そのうえで担当機関の公式窓口へ連絡し、郵送や窓口提出などの代替方法が認められるか確認する必要があります。
行政サイトが停止したという理由だけで、すべての提出期限が自動的に延長されるわけではありません。
今回の対応では、修正プログラムの公開後、順次サービスを再開した組織もあります。
しかし、更新したプログラムが正常に動くか、保存されたデータに問題がないか、利用者の手続きが正しく処理されるかなど、再開前に確認すべき事項は少なくありません。
サービスを早く再開することと、安全に再開することは、必ずしも同じではないのです。
今回の事例は、現代社会が共通の技術基盤に依存していることを浮き彫りにしました。
一つのプログラムに重大な欠陥が見つかったとき、その影響は特定の業界だけにとどまらず、私たちの生活を支えるさまざまなサービスへ広がる可能性があります。
AIによるサイバー攻撃の新局面|中国政府系とされる攻撃活動と防御側の課題
AIの進歩によってサイバー攻撃の速度と規模が変化し、従来の人間中心の防御体制だけでは対応が難しくなる可能性が指摘されています。
その具体的な事例として、2026年10月21日にMicrosoftが公表した調査があります。
Microsoftは、中国政府と関係があると評価する攻撃者「Storm-0940」が、AIを利用した侵入テストの仕組み「ARTEX」を悪用し、世界中の多数の組織を標的とする攻撃活動を展開したと発表しました。
ここで注意したいのは、Storm-0940の活動とPHP2shellは別の事案だということです。
両者を同一の攻撃事件として扱うことはできません。
しかし、AIがサイバー攻撃の速度を変えつつあるという点では、共通する重要な問題を示しています。
Microsoftによると、Storm-0940は少なくとも2026年9月から、ARTEXを利用して数百の組織を標的とする攻撃を自動化していました。
対象となった業界には、航空宇宙、防衛、自動車、化学、エネルギー、金融、政府、法律、製造、半導体、ソフトウェア、技術関連企業などが含まれています。
ARTEXは、複数のAIエージェントを利用し、情報収集から攻撃の試行まで、さまざまな作業を自動化できる仕組みです。
AIエージェントとは、指示された目的に向けて、情報を調べたり、必要な処理を選択したりするソフトウェアのことです。
人間の攻撃者が一つずつ操作する場合と異なり、複数の処理を並行して進められる点が特徴となります。
Microsoftの調査では、攻撃開始から3時間未満で、標的組織のクラウド環境における高い権限を取得した事例も確認されています。
これは、攻撃の速度を考えるうえで非常に重要な事実です。
従来、企業のセキュリティ担当者は、不審な通信を検知し、内容を調査し、関係部署と連携しながら対策を実施してきました。
しかし、攻撃者が数時間以内に重要な権限を取得できる場合、翌朝になってから警告を確認するような運用では、対応が間に合わない可能性があります。
さらにMicrosoftは、2026年10月10日から14日にかけて、327アカウントを対象とする大規模なパスワードスプレー攻撃を観測しました。
パスワードスプレーとは、多数のアカウントに対して、少数の候補パスワードを繰り返し試す攻撃方法です。
Microsoftの記録では、失敗したログイン試行が15万1,000件以上に達し、ピーク時には1分間に2,900件を超える失敗が発生しています。
ただし、この一連の試行では、成功した認証やトークン発行などは確認されなかったと説明されています。
大量の攻撃が試みられたことと、侵入が成功したことを区別する必要があるのです。
一方、別の攻撃段階では、外部サービスを通じて取得された認証情報が悪用されました。
Microsoftは、クラウドバックアップ関連のサービスを提供するConnectWiseに関係する侵害を通じて、攻撃者が複数の顧客環境へアクセスを試みたと説明しています。
この事例で重要なのは、攻撃者が利用者本人のパスワードを直接盗まなくても、企業が信頼して利用している外部アプリケーションの権限を悪用できる可能性があることです。
例えば、企業が業務効率化のために外部サービスへメールやファイルへのアクセス権限を与えていた場合、その外部サービスの認証情報が侵害されると、企業側の環境にも影響が及ぶおそれがあります。
これが、サプライチェーンを通じた攻撃の危険性です。
Microsoftによると、Storm-0940は取得したアプリケーションの認証情報を利用し、2,250を超える顧客環境へのサインインを試みました。
ただし、影響を受けたアプリケーションが存在することや、認証が成功したことだけでは、必ずしも顧客データへの不正アクセスや情報の持ち出しがあったとは断定できません。
ここでも、攻撃の段階を正確に区別する必要があります。
AIによる攻撃の自動化が深刻なのは、攻撃者が大量の標的を同時に調べられることだけではありません。
一つの方法が失敗した場合にも、別の方法を短時間で試せる可能性があるためです。
さらに、夜間や休日も処理を継続できることから、人間の担当者が勤務していない時間帯にも攻撃活動が進むおそれがあります。
そのため、企業は不審な通信を検知するだけでなく、重要な権限の変更や外部アプリケーションの認証情報の利用状況を継続的に監視する必要があります。
特にクラウドサービスでは、利用者本人のログイン履歴だけでなく、外部アプリケーションがどのような権限でアクセスしているかを確認することが重要です。
ここで、イラストを見てください。一度整理しましょう。
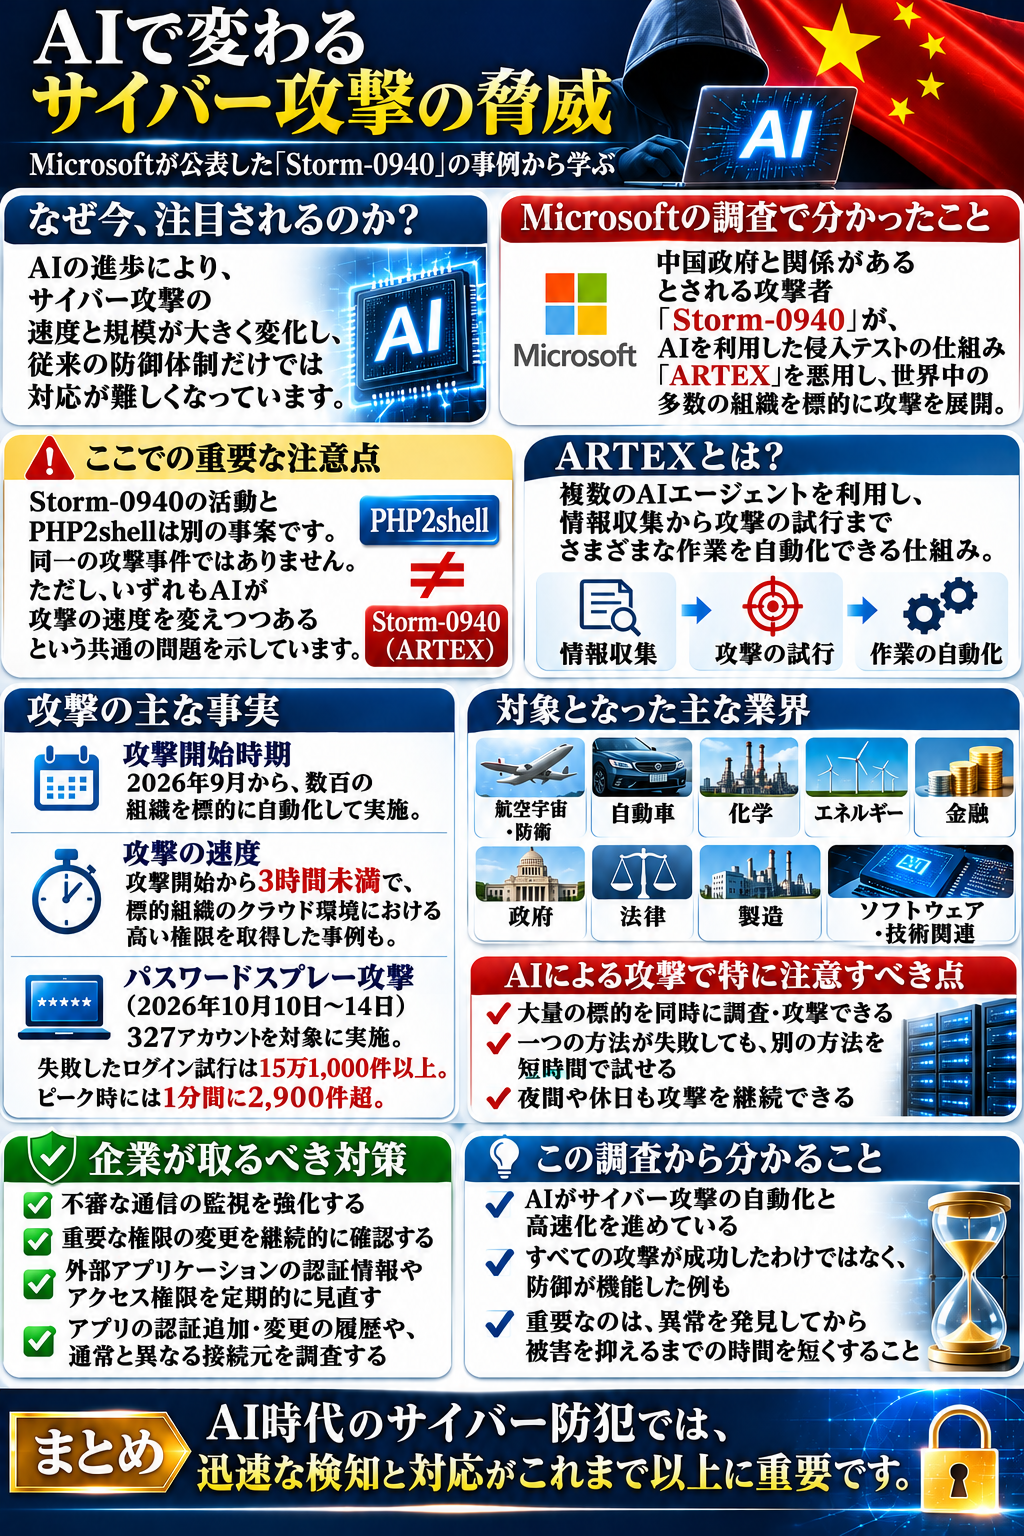
Microsoftは、アプリケーションの認証情報が追加・変更された履歴、不審な権限変更、通常と異なる接続元などを調査するよう案内しています。
今回の調査は、AIがサイバー攻撃を完全に自動化し、人間の防御を無意味にしたという意味ではありません。
実際、多数の攻撃試行は失敗しており、防御の仕組みが機能した場面も確認されています。
しかし、攻撃者が短時間で大量の試行を行えるようになった以上、企業側も迅速な検知と対応を実現する必要があります。
AI時代のサイバー防犯では、攻撃を防ぐ仕組みだけでなく、異常を発見してから被害を抑えるまでの時間が、これまで以上に重要になるのです。
私たちの生活はどうなるのか|個人情報流出・金融取引・行政手続きへの影響
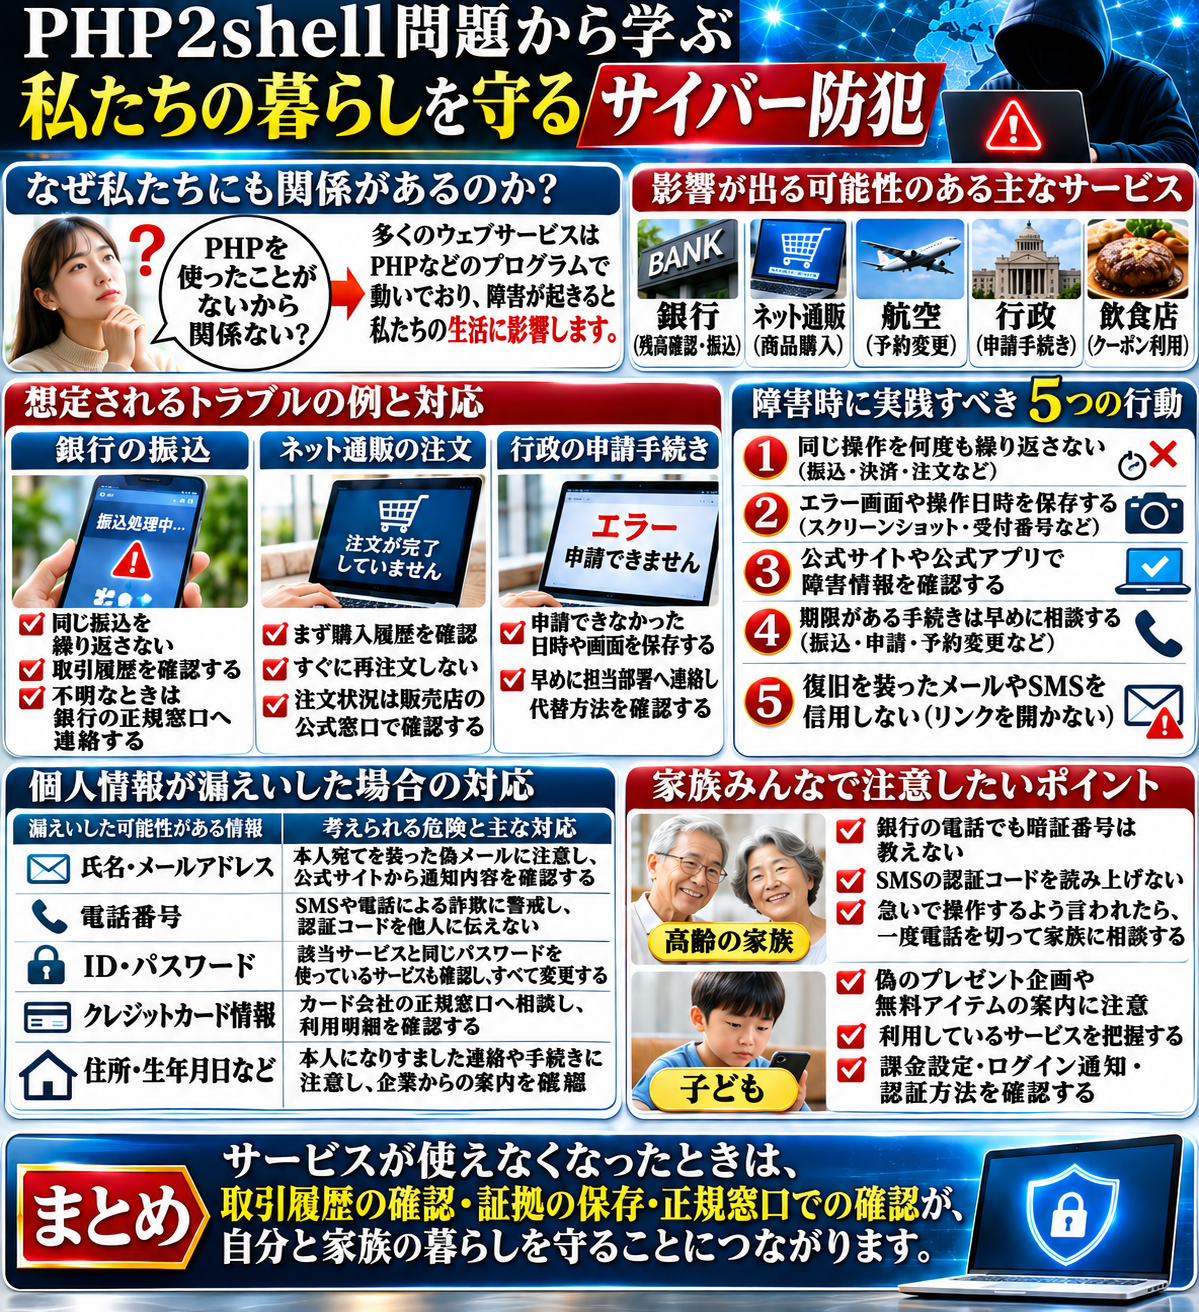
今回のPHP2shell問題を聞いて、「自分はPHPというプログラムを使ったことがないから、今回の問題は関係ない」と感じた人もいるかもしれませんが、実際には、私たちが日常生活で利用している多くのウェブサービスが、PHPをはじめとするさまざまなプログラムによって動いており、利用者自身がその仕組みを知らなくても、サービス提供側のシステムに問題が発生すれば、生活に影響が及ぶ可能性があります。
例えば、銀行の残高確認や振込、ネット通販での商品購入、航空券の予約変更、行政機関への申請、飲食店のクーポン利用などは、いずれもインターネット上のシステムと深く関係しています。
もちろん、今回のPHP2shell問題によって、これらのサービスがすべて停止したわけではありませんし、PHPを使用しているウェブサイトが一律に攻撃を受けたという意味でもありません。
しかし、私たちが普段当たり前のように利用しているサービスが突然停止したとき、具体的にどのような問題が発生し、どう対応すればよいのかを知っておくことは、これからのサイバー防犯において非常に大切です。
特に注意したいのは、サービスの停止そのものだけでなく、利用者が混乱している間に発生する二重決済、申請期限の超過、偽サイトへの誘導、個人情報の不正取得といった二次的なトラブルであり、こうした問題は、適切な判断方法を知っているかどうかによって被害の大きさが変わる場合があります。
まず、銀行のインターネットバンキングを利用する場面から考えてみましょう。
例えば、毎月25日に家賃8万円を振り込んでいる会社員が、仕事の休憩時間にスマートフォンから振込操作を行い、最後の確認ボタンを押した直後に「現在サービスをご利用いただけません」というエラーメッセージが表示されたとします。
このとき最も困るのは、振込手続きが銀行側で受け付けられたのか、それとも処理が途中で中断されたのか、画面だけでは判断できないことです。
仮に最初の振込が正常に処理されていたにもかかわらず、利用者が「失敗した」と思い込んで同じ操作を繰り返してしまえば、家賃8万円が二重に振り込まれ、合計16万円が口座から引き落とされる可能性も考えられます。
このような事態を避けるためには、画面にエラーが表示されたという理由だけで再度振込を行うのではなく、まず銀行の公式アプリや取引履歴を確認し、振込金額、振込先、受付日時、取引番号などを照合したうえで、処理状況が分からない場合には銀行の正規窓口へ問い合わせることが重要になります。
また、銀行のシステムが復旧するまで取引履歴を確認できない場合もあるため、エラー画面をスクリーンショットで保存し、操作した日時や振込金額を控えておくと、後から銀行へ状況を説明する際に役立つでしょう。
特に、住宅ローンの返済、家賃、公共料金、取引先への支払いなど、期限が決まっている振込では、銀行側の障害が原因であっても、支払先への連絡が必要になる場合があります。
そのため、振込期限が迫っている場合には、相手先へ事情を説明し、支払い方法や期限について相談することも考えてください。
ただし、今回のPHP2shell問題によって、実際に国内銀行の振込処理が一斉に停止したという事実を示しているわけではなく、ここで紹介しているのは、金融サービスに障害が発生した場合に想定される具体的な対応例です。
次に、ネット通販で商品を購入する場面を考えてみましょう。
例えば、3万円の家電製品を購入するためにクレジットカード情報を入力し、「注文を確定する」というボタンを押した直後、画面が真っ白になって操作できなくなった場合、利用者は注文が成立したのか分からなくなります。
さらに、注文確認メールが届かないと、「購入できなかったのではないか」と考え、同じ商品をもう一度注文してしまう人もいるでしょう。
しかし、ウェブサイトの画面表示に問題が発生していても、販売店側では注文が受け付けられている可能性があるため、すぐに再注文することは避けた方が安全です。
まずは購入履歴や注文状況を確認し、確認できない場合には販売店の公式問い合わせ窓口へ連絡して、商品名、購入金額、注文日時、使用した決済方法などを伝え、注文が成立しているか調べてもらいましょう。
また、クレジットカード会社から利用通知が届いた場合でも、それだけで商品の注文や売買が最終的に確定したとは限らないため、カードの利用状況と販売店側の注文履歴を照らし合わせて確認する必要があります。
特に、限定商品や数量限定のセール品では、利用者が焦って操作を繰り返しやすくなるため、システム障害が発生したときほど慎重な判断が求められます。
【イベント期間中ポイント高還元】ノートン norton ノートン360 プレミアム 5台 3年版 ダウンロード iOS windows mac セキュリティソフト 送料無料 セキュリティ ウイルス対策
続いて、行政機関のウェブサイトが停止した場合について考えてみましょう。
例えば、住宅関連の補助金を申請しようとしている人が、締切当日の午後に必要書類をアップロードしたところ、突然エラー画面が表示され、申請を完了できなくなったとします。
この場合、利用者が心配するのは、補助金の申請期限を過ぎてしまい、本来受け取れるはずだった支援を受けられなくなるのではないかという点でしょう。
しかし、行政機関のウェブサイトが停止したからといって、すべての申請期限が自動的に延長されるわけではありません。
そのため、申請ができなかった日時、表示されたエラーメッセージ、申請しようとしていた手続き名、提出予定だった書類などを記録し、できるだけ早く担当部署へ連絡して、郵送や窓口提出などの代替方法が認められるか確認することが重要です。
また、行政機関が公式サイトや公式SNSなどで障害情報を公表している場合には、その内容を確認し、申請期限の変更や受付方法に関する案内がないか調べておくとよいでしょう。
ここで、イラストを見てみましょう。整理してください。
今回の問題では、気象庁の過去の気象データなど、一部の行政情報が閲覧できなくなる事態も報じられました。
ただし、過去の気象データが閲覧できなくなったことと、気象警報や緊急の防災情報がすべて停止したことは同じではありません。
それでも、行政機関の情報提供に障害が発生する可能性を考えれば、災害時に必要な情報を一つのウェブサイトだけに頼らず、自治体の公式情報や防災アプリなど、複数の確認手段を把握しておくことには意味があります。
ここまで紹介した銀行、ネット通販、行政手続きの事例に共通しているのは、サービスが停止した際に、利用者が「操作は完了したのか」「期限に間に合うのか」「どこへ問い合わせればよいのか」を判断できなくなるという問題です。
そこで、オンラインサービスに突然障害が発生した場合には、次の5つの行動を意識してください。
さらに注意したいのが、サイバー攻撃やシステム障害に便乗するフィッシング詐欺です。
フィッシング詐欺とは、銀行や通販会社、行政機関などを装った偽のメールやSMSを送り、利用者を偽サイトへ誘導して、ID、パスワード、クレジットカード情報などを盗み取ろうとする犯罪です。
例えば、大手銀行のオンラインサービスが一時停止したというニュースが広まった直後、利用者のスマートフォンに「システム復旧に伴い、お客様の口座情報を再確認する必要があります」というSMSが届いたとします。
メッセージには銀行の名称が記載され、公式サイトによく似たURLが添えられているため、一見すると正規の案内のように見えるかもしれません。
しかし、そのリンクを開くと、銀行のロゴやログイン画面を巧妙に模倣した偽サイトが表示され、口座番号、ログインパスワード、ワンタイムパスワードなどを入力するよう求められる可能性があります。
ワンタイムパスワードとは、ログインや振込などの際に本人確認のため利用する、一時的な認証コードのことです。
このコードを攻撃者へ伝えてしまうと、認証手続きの悪用につながるおそれがあるため、電話やSMSで相手から求められても教えてはいけません。
特に注意したいのは、実際に銀行でシステム障害が発生しているときほど、利用者が偽の復旧案内を信じやすくなるという点です。
「障害が発生しているのは本当だから、このメールも本物だろう」と判断してしまうと、攻撃者が用意した偽サイトへ誘導される危険があります。
もし銀行を名乗る不審な連絡が届いた場合には、メールやSMSのリンクを開かず、普段利用している公式アプリや、自分で登録したブックマークから情報を確認してください。
すでにIDやパスワードを入力してしまった場合には、銀行の正規窓口へ速やかに連絡し、口座の利用状況を確認したうえで、必要に応じて認証情報の変更や取引制限などについて相談することが大切です。
そして、もう一つ忘れてはいけないのが、個人情報の漏えいによる二次被害です。
ここでいう個人情報の漏えいとは、企業や行政機関などが保有する氏名、住所、電話番号、メールアドレス、認証情報などが、権限のない第三者へ流出することを指します。
ただし、PHP2shellの脆弱性が見つかったことや、企業が予防的にサービスを停止したことだけで、個人情報の漏えいが発生したと判断することはできません。
実際に情報漏えいが公表された場合には、どの情報が漏えいしたのかによって、利用者が取るべき対応が変わります。
例えば、氏名とメールアドレスが漏えいした場合には、本人の名前を使った偽メールや、利用中のサービスを装った連絡が届く可能性があります。
一方、ログインIDとパスワードが漏えいした場合には、攻撃者がその情報を利用して、別のウェブサービスへの不正ログインを試みるおそれがあるため、同じパスワードを使用しているサービスも含めた確認が必要です。
クレジットカード情報が漏えいした可能性がある場合には、カード会社の正規窓口へ相談し、利用明細に身に覚えのない請求がないか確認することが重要になります。
例えば、ネット通販サイトから「お客様のメールアドレスとパスワードが漏えいした可能性があります」という通知が届いた人が、同じパスワードを銀行、メールサービス、SNSにも使用していたとしましょう。
この場合、通販サイトのパスワードだけを変更しても、ほかのサービスで同じ認証情報が悪用される危険が残るため、使い回しているパスワードをすべて見直す必要があります。
特に、メールアカウントは他のサービスのパスワード再設定に利用される場合があるため、優先して安全性を確認したいところです。
また、氏名や電話番号、住所などが流出した場合には、本人の情報を知っていることを利用して、攻撃者が信頼させようとする可能性も考えられます。
例えば、「〇〇様、以前ご利用いただいたサービスの件でご連絡しました」と実名を挙げられると、相手が正規の担当者であるように感じるかもしれませんが、名前や住所を知っているという理由だけで本人確認ができているわけではありません。
こうした被害を防ぐためには、家族全員が同じ注意点を理解しておくことも大切です。
高齢の家族には、単に「詐欺に気をつけて」と伝えるのではなく、「銀行員を名乗る電話でも暗証番号は教えない」「SMSに届いた認証コードを読み上げない」「急いで操作するよう言われたら、一度電話を切って家族に相談する」といった具体的な約束を共有しておきましょう。
また、子どもがゲームや動画配信サービスを利用している家庭では、偽のプレゼント企画や無料アイテムの案内を通じて、外部サイトへ誘導される可能性にも注意が必要です。
保護者は、子どもが利用しているサービスを把握し、課金設定、ログイン通知、パスワード管理などについて、年齢に応じて一緒に確認することが望まれます。
個人情報の漏えいが疑われる場合には、次のように情報の種類ごとに対応を考えると分かりやすくなります。
今回のPHP2shell問題が私たちに教えているのは、サイバーセキュリティが企業のシステム担当者だけの問題ではなく、銀行口座の管理、日々の買い物、行政手続き、家族の個人情報保護など、生活のさまざまな場面と深く結びついているということです。
特に、オンラインサービスが突然使えなくなった場合には、焦って同じ操作を繰り返したり、復旧を装った連絡を信用したりすることで、本来避けられたはずのトラブルを招く可能性があります。
そのため、サービスが停止したときには取引履歴や公式情報を確認し、期限のある手続きでは証拠を保存して正規窓口へ相談すること、そして不審なメールやSMSから重要な情報を入力しないことを、日頃から意識しておく必要があります。
AIによってサイバー攻撃の手法が変化しても、利用者が正しい情報を確認し、慌てずに判断することの重要性は変わりません。
自分自身だけでなく、家族の安全も守るために、デジタル上の防犯を日常生活の一部として考えていきましょう。
▼
| 漏えいした可能性がある情報 | 考えられる危険と主な対応 |
|---|---|
| 氏名・メールアドレス | 本人宛てを装った偽メールに注意し、公式サイトから通知内容を確認する |
| 電話番号 | SMSや電話による詐欺に警戒し、認証コードを他人に伝えない |
| ID・パスワード | 該当サービスと同じパスワードを使っているサービスを確認し、変更する |
| クレジットカード情報 | カード会社の正規窓口へ相談し、利用明細を確認する |
| 住所・生年月日など | 本人になりすました連絡や手続きに注意し、企業からの案内を確認する |
例えば、ネット通販サイトから「メールアドレスとパスワードが漏えいした可能性があります」という通知を受けた人が、同じパスワードを銀行やメールサービスにも使っていたとします。
この場合、通販サイトだけのパスワードを変更しても、別のサービスへの不正ログインの危険が残ります。
特にメールアカウントは、他のサービスのパスワード再設定に利用される場合があるため、優先して安全性を確認したいところです。
家族への説明も具体的に行いましょう。
高齢の家族には、「知らない人からの電話に気をつけて」と伝えるだけでは不十分かもしれません。
「銀行からの電話でも暗証番号は教えない」「SMSに届いた数字を読み上げない」「急いで操作するよう言われたら、一度電話を切って家族に相談する」といった約束を共有すると、実際の場面で判断しやすくなります。
子どもが利用するゲームや動画サービスでも、偽のプレゼント企画や無料アイテムの案内から、外部サイトへ誘導される可能性があります。
保護者は、子どもがどのサービスを利用しているかを把握し、課金設定やログイン通知、認証方法を確認しておくことが大切です。
今回の問題から学びたいのは、オンラインサービスが使えなくなったときほど、焦って操作しないことです。
お金に関係する操作では取引履歴を確認し、行政手続きでは証拠を保存し、不審な連絡には応じず、正規の窓口から情報を確かめるという基本が、私たちの暮らしを守ることにつながります。
家庭と企業が実践すべきサイバー防犯対策とは・・・
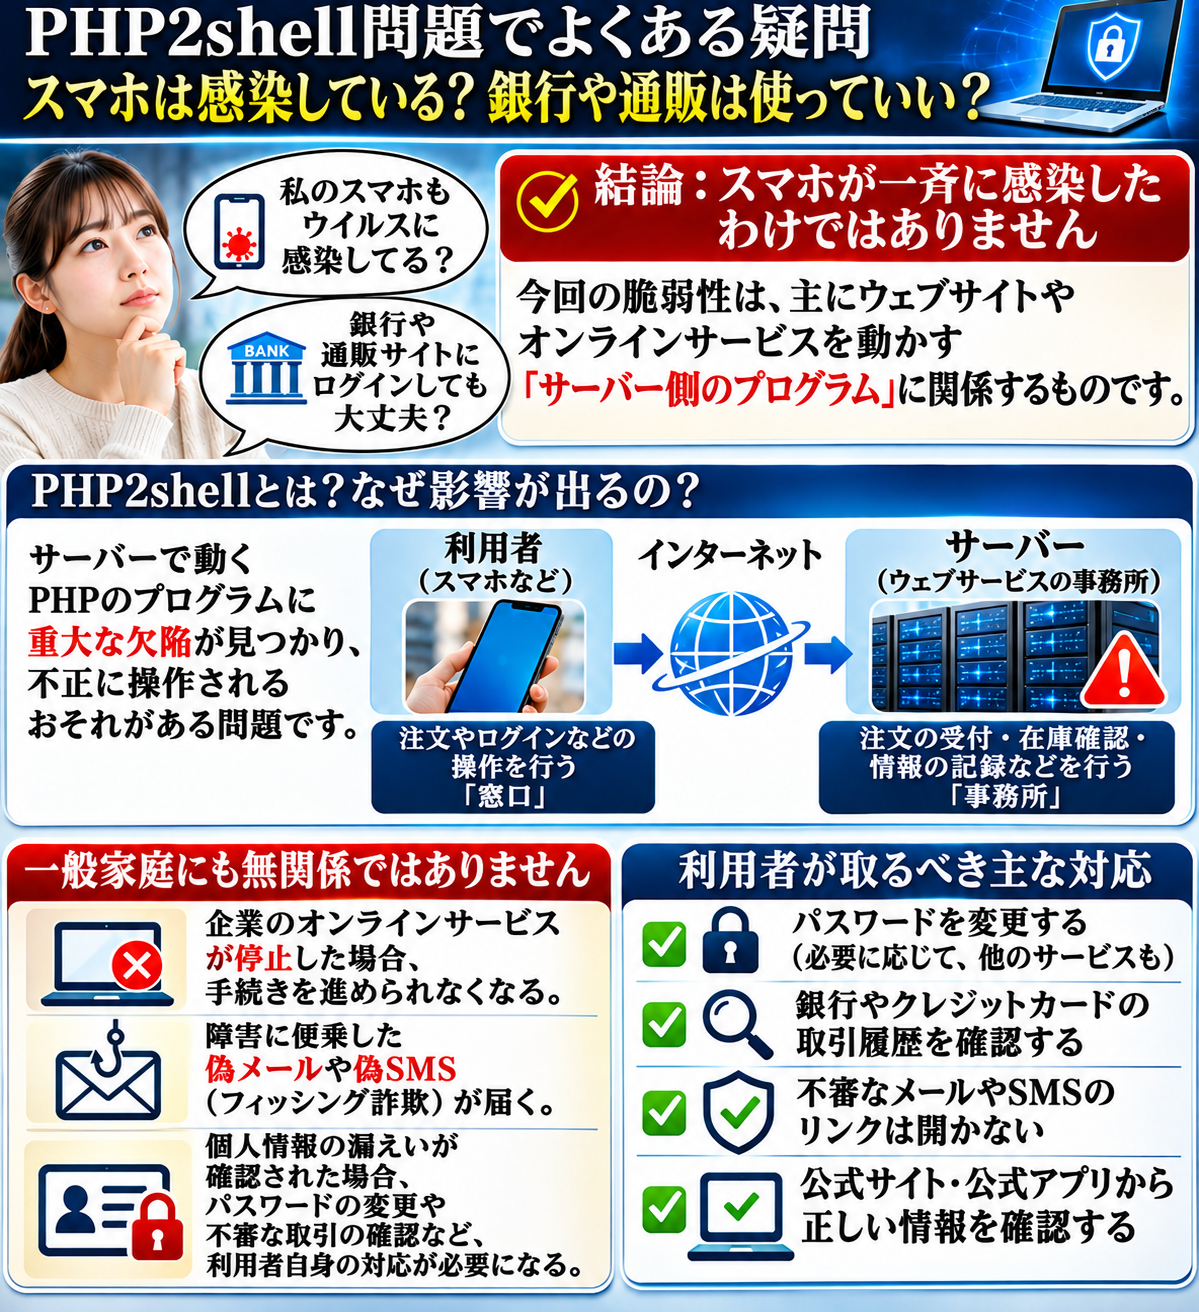
今回のPHP2shell問題を受けて、「自分のスマートフォンもウイルスに感染しているのではないか」「普段利用している銀行や通販サイトにログインしても大丈夫なのか」と不安に感じた人もいるかもしれませんが、まず理解しておきたいのは、今回問題となった脆弱性が、主にウェブサイトやオンラインサービスを動かしているサーバー側のプログラムに関係するものであり、一般利用者のスマートフォンそのものが一斉に感染したという意味ではないことです。
サーバーとは、インターネットを通じて情報を提供したり、利用者から送られてきたデータを処理したりするコンピューターのことで、例えばネット通販で商品を注文した場合、利用者のスマートフォンから送信された注文内容を受け取り、在庫を確認し、購入情報を記録するなどの処理を担当しています。
つまり、スマートフォンが商品を注文するための窓口だとすれば、サーバーは注文を受け付けて実際の手続きを進める事務所のような存在です。
PHP2shellの問題は、この事務所の内部で使われているプログラムに重大な欠陥が見つかったということであり、利用者がスマートフォンを更新しただけでは、企業側のサーバーに存在する脆弱性を修正できるわけではありません。
ただし、一般家庭にも無関係ではありません。
企業のオンラインサービスが停止した場合には、利用者が手続きを進められなくなるだけでなく、障害に便乗した偽メールやSMSが送られてくる可能性もあり、個人情報の漏えいが確認された場合には、パスワードの変更や不審な取引の確認など、利用者自身による対応が必要になることもあります。
そこで、家庭で実践できる対策と、企業・ウェブサイト運営者が実施すべき対策を分けて、具体的に解説します。
家庭で実践すべき対策
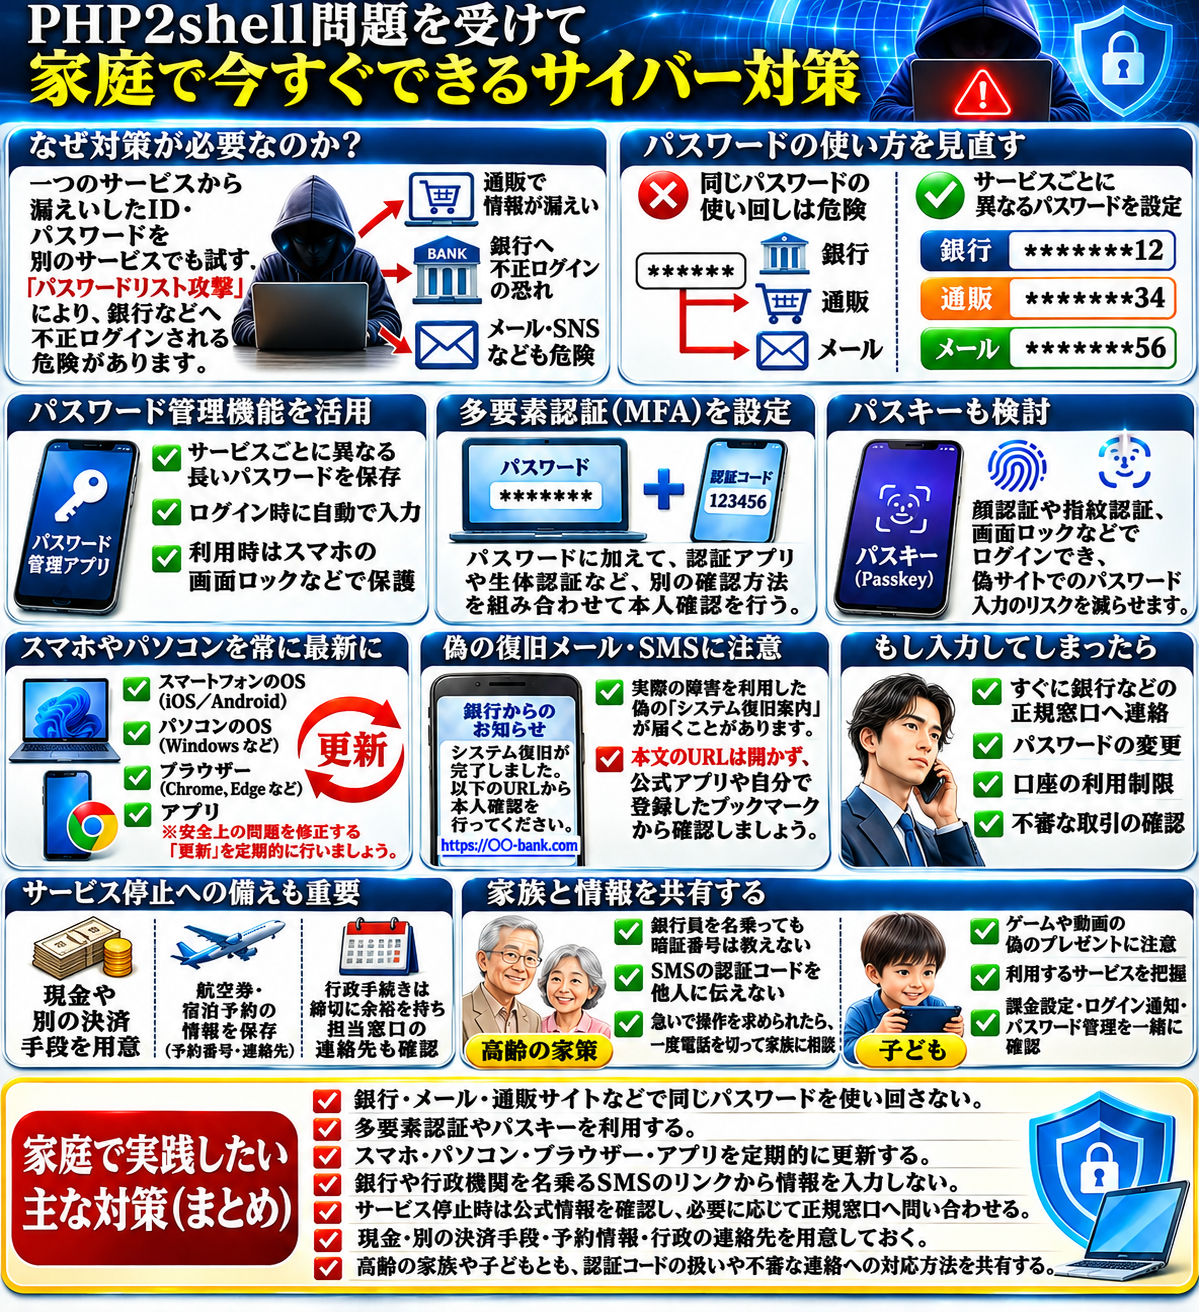
家庭で最初に確認したいのは、銀行、クレジットカード、メール、ネット通販、SNSなど、日常生活で利用している重要なアカウントの安全性です。
例えば、銀行のインターネットバンキングとネット通販で同じパスワードを使っている場合、通販サイトからログイン情報が漏えいすると、その情報を利用して銀行への不正ログインを試みられる可能性があります。
このように、一つのサービスから流出したIDやパスワードを、別のサービスでも使えるか試す攻撃は「パスワードリスト攻撃」と呼ばれています。
攻撃者が銀行のシステムそのものへ侵入しなくても、別の場所で入手した認証情報を悪用することで、利用者の口座が危険にさらされる場合があるのです。
そのため、銀行、主要なメールアドレス、クレジットカード、ネット通販などでは、それぞれ異なるパスワードを設定し、複数のサービスで同じものを使い回さないことが重要になります。
とはいえ、利用するサービスが20個も30個もあれば、すべてのパスワードを覚えることは簡単ではありません。
そこで役立つのが、パスワード管理機能です。
例えば、スマートフォンやパソコンに搭載されているパスワード管理機能を利用すれば、サービスごとに異なる長いパスワードを保存し、ログイン時に呼び出せる場合があります。
ただし、管理機能そのものへアクセスするための認証も重要になるため、端末の画面ロックやアカウントの保護設定を適切に行う必要があります。
さらに、対応するサービスでは、多要素認証やパスキーの利用も検討してください。
多要素認証とは、パスワードだけでなく、スマートフォンの認証アプリや生体認証など、別の確認方法を組み合わせて本人確認を行う仕組みです。
例えば、銀行のログインパスワードが第三者に知られてしまっても、別の認証が必要であれば、不正ログインを防げる可能性が高まります。
一方、パスキーは、対応する端末やサービスで顔認証、指紋認証、画面ロックなどを利用してログインする方式であり、偽サイトへパスワードを入力してしまう危険を減らす効果が期待できます。
ただし、どの認証方式を利用していても、相手に言われるまま認証操作を承認したり、ワンタイムパスワードを教えたりすれば、被害につながるおそれがあります。
特に注意したいのは、銀行や通販会社を装った「システム復旧のお知らせ」です。
例えば、大手銀行のオンラインサービスが一時停止したというニュースを見た翌日、スマートフォンに「セキュリティ更新が完了しました。引き続き口座を利用するには、以下のURLから本人確認を行ってください」というSMSが届いたとしましょう。
実際に銀行で障害が発生していた場合、利用者はその連絡を本物だと思い込みやすくなりますが、攻撃者がニュースを利用して偽の復旧案内を送っている可能性もあるため、本文に記載されたURLを安易に開いてはいけません。
銀行からの案内かどうかを確認するときは、普段利用している公式アプリや、自分で登録したブックマークから情報を調べることが大切です。
もし偽サイトへログイン情報を入力してしまった場合には、銀行の正規窓口へ速やかに連絡し、必要に応じてパスワードの変更、口座の利用制限、不審な取引の確認などについて相談してください。
また、スマートフォンやパソコンの更新も欠かせません。
OSとは、スマートフォンやパソコンの基本的な動作を管理するソフトウェアのことで、iPhoneのiOSやWindowsなどが代表例です。
ブラウザーは、Google ChromeやMicrosoft Edgeなど、ウェブサイトを見るために使用するアプリを指します。
これらのソフトウェアには、使いやすさを改善する更新だけでなく、安全上の問題を修正する更新も配信されるため、正規の更新機能を利用して適切な状態に保つことが重要です。
例えば、長期間更新していないスマートフォンで銀行や通販サイトを利用している場合、端末側に残っている別の脆弱性を悪用される可能性も考えられます。
ただし、スマートフォンの更新と、今回のPHP2shellの修正は別の問題です。
スマートフォンを最新の状態にしていても、サービス提供側のサーバーに脆弱性が残っていれば、企業側による修正が必要になります。
【イベント期間中ポイント高還元】ノートン norton ノートン360 プレミアム 5台 3年版 ダウンロード iOS windows mac セキュリティソフト 送料無料 セキュリティ ウイルス対策
家庭では、オンラインサービスが突然使えなくなった場合の備えも考えておきたいところです。
例えば、普段の買い物をすべてスマートフォン決済で済ませている人が、決済アプリの障害によって支払いできなくなった場合、別の決済手段を持っていなければ、必要な商品を購入できなくなるかもしれません。
そのため、生活に必要な範囲で現金や別の決済手段を用意しておくことは、サイバー攻撃に限らず、通信障害や停電への備えとしても役立ちます。
航空券や宿泊予約についても、予約番号、搭乗日時、宿泊先の連絡先などを、サービスが停止した場合でも確認できるようにしておくと安心です。
また、行政手続きをオンラインで行う場合には、締切直前の申請を避け、必要な書類を早めに準備しておくことが望まれます。
特に、補助金の申請、各種証明書の取得、税金に関係する手続きなどは、受付期限が決まっている場合があるため、システム障害が発生した際に代替方法を確認できるよう、担当窓口の情報を把握しておくことが大切です。
そして、家庭内での情報共有も忘れてはいけません。
例えば、高齢の家族が銀行を名乗る電話を受け、「システム障害の復旧作業のため、口座番号と暗証番号を確認しています」と説明された場合、相手が本物の銀行員だと思い込み、重要な情報を伝えてしまう可能性があります。
こうした被害を防ぐためには、「銀行員を名乗っていても暗証番号は教えない」「SMSに届いた認証コードを他人へ伝えない」「急いで操作するよう求められたら、いったん電話を切って家族へ相談する」といった具体的な約束を共有しておくとよいでしょう。
子どもがゲームや動画サービスを利用している家庭でも、偽のプレゼント企画や無料アイテムの案内などを通じて、外部サイトへ誘導される危険があります。
保護者は、子どもがどのようなサービスを利用しているかを把握し、課金設定、ログイン通知、パスワード管理などについて、一緒に確認する機会を設けてください。
家庭で実践したい対策を整理すると、次のようになります。
▼
こうした対策は、PHP2shellだけを対象としたものではありませんが、オンラインサービスの障害や個人情報の漏えいが発生した際に、被害を広げないための基本になります。
企業・ウェブサイト運営者が実践すべき対策
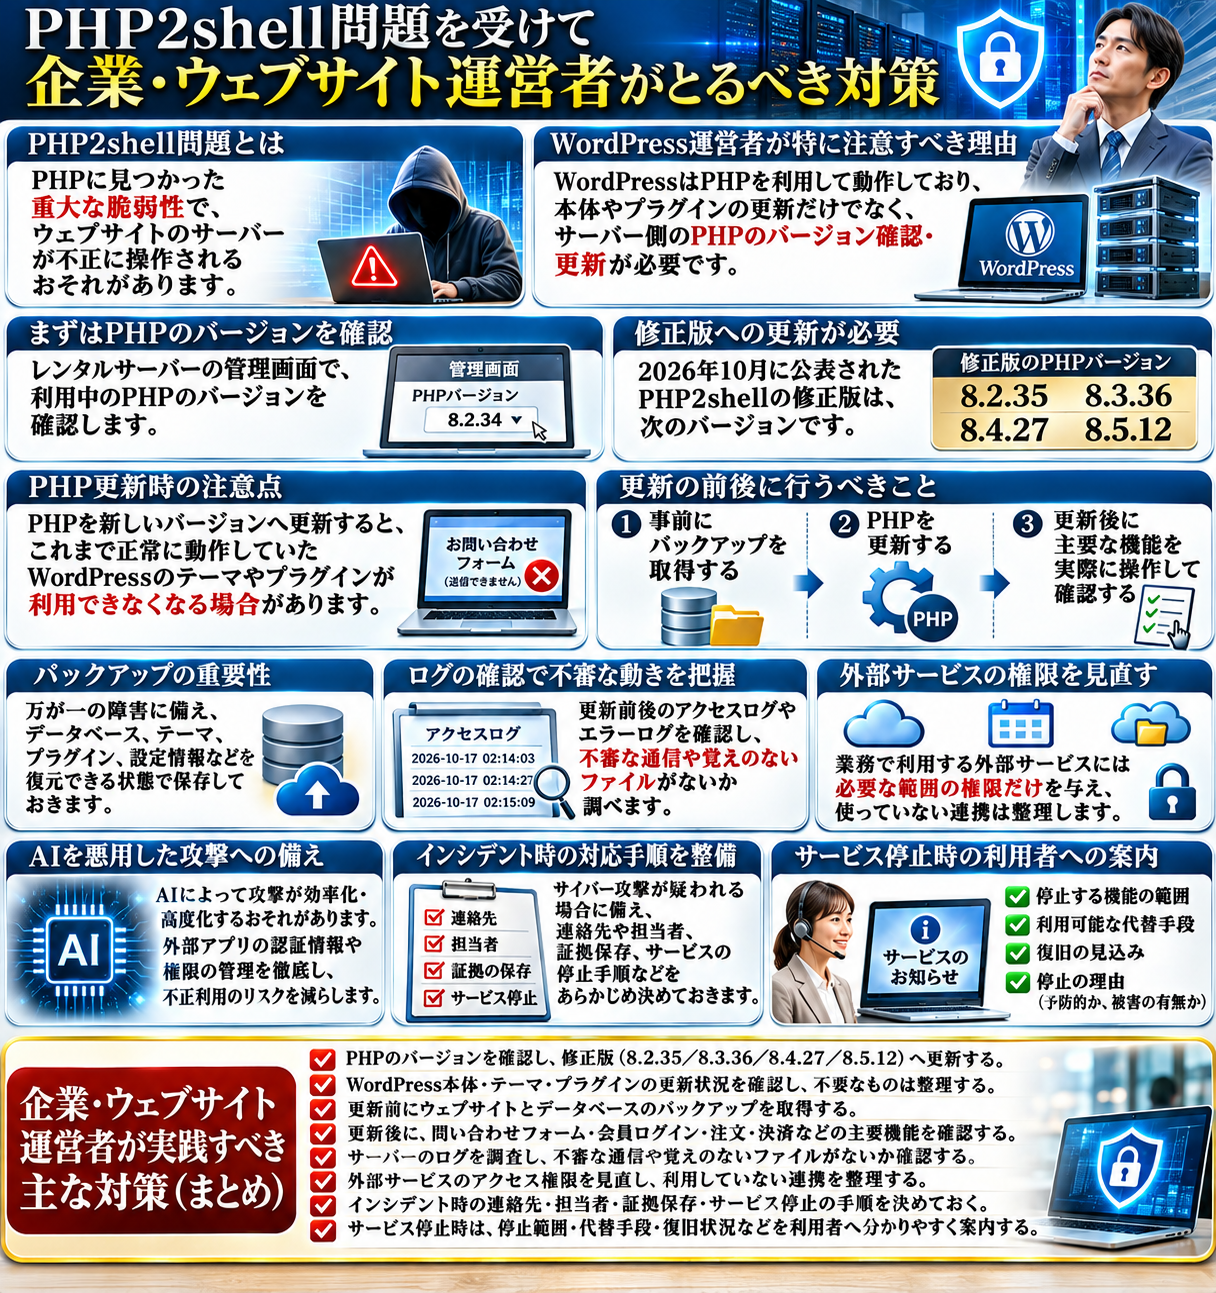
企業やウェブサイト運営者にとって、今回のPHP2shell問題は、普段利用しているシステムの安全性を改めて確認する重要な機会となりました。
特に、WordPressを利用して企業サイト、ネット通販サイト、ブログなどを運営している場合には、WordPress本体やプラグインの更新だけでなく、サーバー側で動いているPHPのバージョンにも注意する必要があります。
WordPressはPHPというプログラミング言語を利用して動作しているため、記事を投稿したり、問い合わせフォームから送信された情報を処理したりする際にも、サーバー側でPHPが使われています。
例えば、企業のホームページが正常に表示され、問い合わせフォームも問題なく利用できていたとしても、それだけでサーバー側のPHPが安全な状態にあるとは判断できません。
古いバージョンのPHPを使用している場合には、外見上は正常に動作していても、修正されていない脆弱性が残っている可能性があるためです。
そのため、最初に行うべきことは、自社のウェブサイトがどのバージョンのPHPを利用しているのかを確認することになります。
例えば、レンタルサーバーでWordPressを運営している場合には、サーバー会社の管理画面にPHPのバージョンを確認・変更する機能が用意されていることがあります。
ただし、管理画面の名称や操作方法はサーバー会社によって異なるため、契約している事業者の公式マニュアルを確認してください。
2026年10月に公表されたPHP2shellへの対応では、PHP 8.2.35、8.3.36、8.4.27、8.5.12が修正版として案内されました。
該当する系列で修正前のバージョンを利用している場合には、サーバー会社や開発元の案内に従い、必要な更新を行うことが重要です。
ただし、PHPのバージョンを変更する際には、注意しなければならないことがあります。
それは、PHPを新しいバージョンへ更新した結果、これまで正常に動作していたWordPressテーマやプラグインが、突然利用できなくなる可能性があるということです。
例えば、企業のホームページで問い合わせフォームを利用している場合、PHPの更新後にフォームの送信機能が正常に動作しなくなると、顧客が問い合わせを送信しても、企業側へメールが届かなくなる可能性があります。
このような状態が数日間続けば、新規顧客からの相談や見積もり依頼を受け付けられず、事業機会の損失につながるかもしれません。
また、ネット通販サイトでは、商品ページが正常に表示されていても、注文確定ボタンを押した際にエラーが発生したり、決済処理が途中で停止したりする可能性があります。
そのため、PHPを更新する場合には、事前にバックアップを取得し、更新後にはウェブサイトの主要な機能を実際に操作して確認する必要があります。
バックアップとは、ウェブサイトのデータや設定を別の場所へ保存しておき、万が一の障害が発生した場合に元の状態へ戻せるようにすることです。
WordPressの場合、記事や画像だけでなく、データベース、テーマ、プラグイン、設定情報なども復元できる状態にしておくことが望まれます。
データベースとは、記事の内容、ユーザー情報、各種設定などを整理して保存している仕組みであり、ウェブサイトの運営に欠かせない重要な部分です。
例えば、商品情報や顧客からの注文履歴を保存しているネット通販サイトでデータベースに問題が発生した場合、商品が表示されなくなったり、過去の注文内容を確認できなくなったりする可能性があります。
また、バックアップを取得していたとしても、実際に復元できなければ十分な備えとはいえません。
そのため、企業では、バックアップを保存する場所、復元作業を担当する人、復元に必要な手順などをあらかじめ整理しておくことが重要です。
さらに、今回のPHP2shell問題では、修正プログラムが一般公開される前から攻撃試行が観測されていたことも見逃せません。
AWSは、2026年10月17日から不審な通信を観測していたと公表しており、これは、脆弱性が正式に公表される前から攻撃者が悪用を試みていた可能性を示しています。
そのため、企業がPHPの修正版を導入した場合でも、「更新したから、これですべて解決した」と考えるのは適切ではありません。
更新前に不審なアクセスがなかったか、サーバー内に覚えのないファイルが作成されていないか、管理者権限に不自然な変更がないかなど、必要に応じて過去の状況を確認することも重要になります。
【イベント期間中ポイント高還元】ノートン norton ノートン360 プレミアム 5台 3年版 ダウンロード iOS windows mac セキュリティソフト 送料無料 セキュリティ ウイルス対策
ここで役立つのが「ログ」です。
ログとは、サーバーへいつアクセスがあったのか、どのような処理が行われたのか、エラーが発生したのかなどを記録した情報のことで、システムに問題が起きた際に原因を調べる手掛かりになります。
例えば、通常は深夜にほとんどアクセスがない企業サイトで、特定の時間帯に大量の不自然なアクセスが記録されていた場合には、攻撃を試みる通信が含まれていないか確認する必要があるかもしれません。
ただし、アクセス数が多いという理由だけで、必ずサイバー攻撃が発生していると判断できるわけではありません。
検索エンジンの巡回や正規の利用者によるアクセス集中など、別の理由も考えられるためです。
また、管理者が設置した覚えのないファイルがサーバー内に存在する場合には、そのファイルが正規のプログラムなのか、不正に設置されたものなのかを慎重に調べる必要があります。
例えば、攻撃者がサーバーへ不正なプログラムを設置した場合、そのプログラムを通じて後から再びアクセスを試みる可能性も考えられます。
このような問題が疑われる場合には、自己判断でファイルを削除する前に、サーバー会社やセキュリティ専門家へ相談し、必要な記録を保存することが重要です。
証拠となる情報を不用意に削除してしまうと、後から何が起きたのかを調べることが難しくなる場合があります。
企業では、サイバー攻撃が疑われたときに誰へ連絡するのか、どのシステムを停止するのか、どの記録を保存するのかといった対応手順を、あらかじめ決めておくことが望まれます。
特に、顧客の個人情報や決済情報を扱っている企業では、システム障害が発生した場合の影響が大きくなるため、技術担当者だけでなく、経営者や顧客対応部門も含めた連携が必要です。
さらに、AIを悪用したサイバー攻撃への備えも考えなければなりません。
Microsoftが公表したStorm-0940の事例では、攻撃者がAIを利用して攻撃活動を効率化するとともに、外部アプリケーションの認証情報や権限を悪用する危険性が示されています。
例えば、企業が業務効率化のために外部サービスへメールやファイルへのアクセス権限を与えていた場合、その外部サービスの認証情報が侵害されると、企業側の情報にも影響が及ぶ可能性があります。
具体的には、社内の予定表を管理するサービス、顧客情報を整理するサービス、クラウド上のファイルを共有するサービスなどが考えられます。
こうしたサービスは業務を便利にする一方で、必要以上に広いアクセス権限を与えてしまうと、万が一の侵害時に影響範囲が広がるおそれがあります。
そのため、外部サービスには業務上必要な範囲の権限だけを与え、利用していない連携は整理し、重要な権限の変更が行われた場合に気付ける仕組みを整えることが重要です。
また、企業がオンラインサービスを停止した場合には、利用者への説明も欠かせません。
例えば、銀行や通販会社が安全確認のために一部サービスを停止したのであれば、どの機能が利用できないのか、電話や窓口での受付は可能なのか、いつごろ再開する見込みなのかを、公式サイトなどで分かりやすく案内する必要があります。
このとき、予防的な停止なのか、実際に不正アクセスが確認されたのかについても、判明している範囲で正確に伝えることが大切です。
なぜなら、サービス停止という事実だけが広まると、利用者が「自分の個人情報も漏えいしたのではないか」と不安になり、誤った情報や偽の復旧案内を信じてしまう可能性があるためです。
企業が正確な情報を迅速に発信することは、利用者の混乱を防ぐだけでなく、障害に便乗した詐欺を防ぐことにもつながります。
企業・ウェブサイト運営者が実践すべき主な対策は、次のとおりです。
▼
今回のPHP2shell問題は、ウェブサイトを公開している企業や個人にとって、サーバーの安全管理がどれほど重要であるかを改めて示しました。
特に、WordPressを利用している場合には、記事や商品情報を更新するだけでなく、その裏側で動いているPHPやデータベースなどの状態にも目を向ける必要があります。
一方、一般家庭では、企業側のサーバーを直接修正することはできませんが、パスワードの管理、認証の強化、不審な連絡への警戒、オンラインサービスが停止した場合の備えなど、自分自身で実践できる対策があります。
AIによってサイバー攻撃の速度や手法が変化している現在、企業には技術的な安全管理と迅速な対応が求められ、家庭には正しい情報を確認して冷静に判断する力が必要になります。
サイバー防犯は、専門家だけが取り組む特別な対策ではありません。
企業が安全なサービスを提供し、利用者が自分の情報を適切に管理するという双方の取り組みがあってこそ、インターネットを安心して利用できる環境が保たれるのです。
まとめ|バグマゲドンが示した、これからの防犯の新しい課題
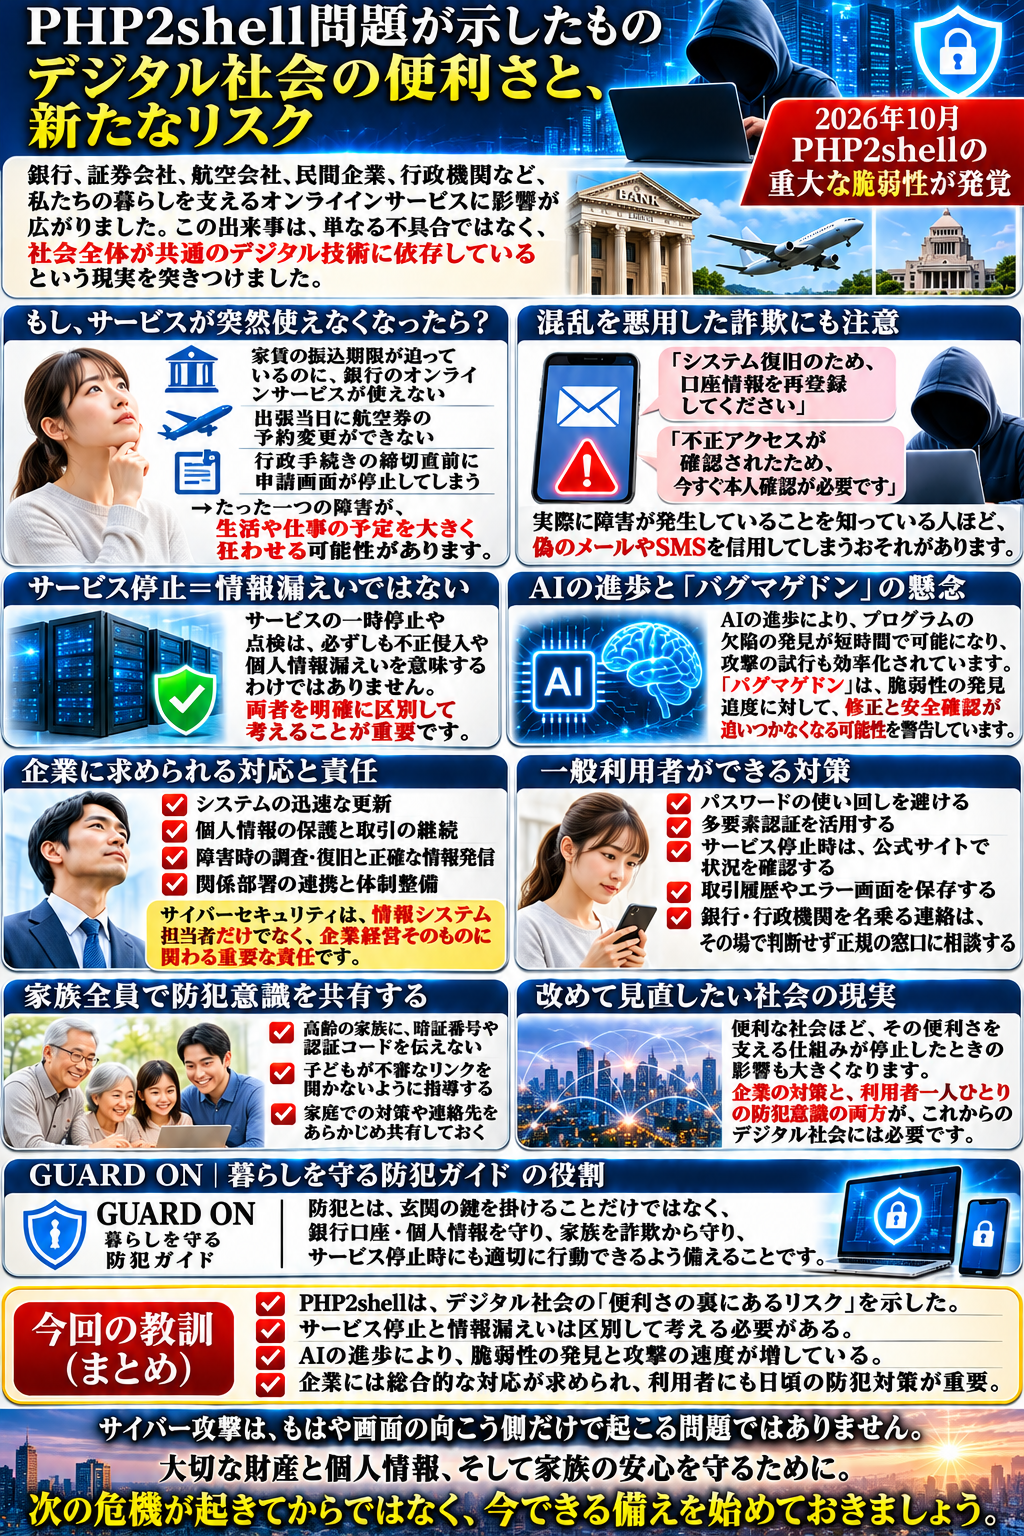
2026年10月、PHP2shellという重大な脆弱性の発覚によって、銀行、証券会社、航空会社、民間企業、行政機関など、私たちの暮らしを支えるさまざまなオンラインサービスに影響が広がりましたが、この出来事が突きつけた問題は、単なるシステムの不具合ではなく、社会全体が共通のデジタル技術に依存しているという現実です。
普段、私たちはスマートフォンを開けば銀行口座を確認でき、数回の操作で買い物や予約ができ、行政機関の情報にもすぐにアクセスできることを当たり前だと考えています。
しかし、その当たり前が突然失われたら、どうなるでしょう。
例えば、家賃の振込期限が迫っているのに銀行のオンラインサービスが利用できない、出張当日に航空券の予約変更ができない、行政手続きの締切直前に申請画面が停止してしまうなど、たった一つのシステム障害が、生活や仕事の予定を大きく狂わせる可能性があります。
さらに深刻なのは、サービス停止によって利用者が混乱している状況を、犯罪者が悪用するおそれがあります。
「システム復旧のため、口座情報を再登録してください」「不正アクセスが確認されたため、今すぐ本人確認が必要です」といった偽のメールやSMSが届いた場合、実際に障害が発生していることを知っている人ほど、その連絡を信用してしまうかもしれません。
そして、銀行の公式サイトだと思って開いたページが偽サイトだった場合、入力したIDやパスワード、認証コードが第三者に渡り、預金や個人情報を狙われる危険があります。
つまり、サイバー攻撃による危険は、企業のサーバー内部だけで終わるとは限らないのです。
今回のPHP2shell問題では、重大な脆弱性への対応として、多くの組織がサービスの一時停止や安全確認を行いましたが、サービスが停止したことと、不正侵入や個人情報漏えいが実際に発生したことは、明確に区別しなければなりません。
その一方で、攻撃を受ける前に安全確認のためサービスを停止せざるを得ないという状況そのものが、現代社会のデジタル基盤に潜む危うさを示しています。
しかも、今回の問題をさらに複雑にしているのが、AIの急速な進歩です。
これまで専門家が長い時間をかけて調べていたプログラムの欠陥を、AIが短時間で発見する可能性が高まり、攻撃者もAIを利用して情報収集や攻撃の試行を効率化できるようになっています。
こうした変化を象徴する「バグマゲドン」という言葉は、単に大量の不具合が発見されることへの不安を表しているのではなく、脆弱性を発見する速度に対して、企業や開発者による修正と安全確認が追いつかなくなる可能性を警告するものです。
例えば、ある企業が昨日まで安全だと考えていたシステムに、今日、重大な欠陥が見つかったとします。
その企業は、修正プログラムの適用、過去のアクセス記録の調査、顧客情報の安全確認、サービス再開の判断などを短時間で進めなければなりませんが、対応が遅れれば攻撃を受ける危険が高まり、反対に十分な確認をせず再開すれば、利用者へ別の問題を生じさせる可能性があります。企業にとって、サイバーセキュリティは、もはや情報システム担当者だけに任せておけばよい業務ではありません。
顧客の個人情報を守り、取引を止めず、万が一の際にも事業を継続し、正確な情報を利用者へ届けることは、企業経営そのものに関わる重要な責任となっています。
一方、私たち一般利用者も、企業が安全対策を実施しているからといって、すべてを任せきりにすることはできません。
例えば、複数のサービスで同じパスワードを使い回していた場合、一つのサービスから認証情報が漏えいすると、まったく別のサービスでも不正ログインを試みられる可能性があるため、日頃からパスワードを適切に管理し、多要素認証などを活用することが大切です。
また、突然オンラインサービスが停止した場合には、焦って同じ操作を繰り返さず、公式サイトや正規窓口で状況を確認し、必要に応じて取引履歴やエラー画面を保存するという冷静な対応が求められます。特に、銀行や行政機関を名乗る電話、メール、SMSには十分な警戒が必要です。
犯罪者は、必ずしも高度な技術だけを使って攻撃するわけではなく、私たちの不安や焦り、相手を信用したいという心理を利用して、重要な情報を聞き出そうとする場合があります。
「今すぐ対応しなければ口座が停止する」と言われたときこそ、その場で判断せず、いったん連絡を断ち、自分で確認した正規の問い合わせ先へ相談してください。
そして、こうした対策は自分一人だけでなく、家族全員で共有する必要があります。
例えば、高齢の家族が銀行を名乗る電話を受けたとき、暗証番号や認証コードを伝えてはいけないことを理解しているか、子どもがゲームやSNSで不審なリンクを開かないようにできているかなど、家庭内で具体的に確認しておくことが、被害を未然に防ぐ第一歩となります。
今回のPHP2shell問題が示したのは、便利な社会ほど、その便利さを支える仕組みが停止したときの影響も大きくなるという現実です。
そして、AIの進歩によってサイバー攻撃の速度や手法が変化するこれからの時代には、企業による技術的な対策と、利用者一人ひとりの防犯意識の両方が、これまで以上に重要になるでしょう。
GUARD ON│暮らしを守る防犯ガイドが、こうしたサイバーセキュリティの問題を詳しく取り上げる理由も、まさにここにあります。
防犯とは、玄関の鍵を掛けることや不審者を警戒することだけではなく、銀行口座を守り、個人情報を守り、家族を詐欺から守り、必要なサービスが突然利用できなくなった場合にも適切に行動できるよう備えることまで含まれています。
私たちの暮らしは、すでにデジタル社会と切り離すことができません。
だからこそ、今回の問題を遠い世界で起きた技術的な出来事として終わらせるのではなく、自分が利用しているサービスの安全性や、家庭で実践できる防犯対策を見直すきっかけにしていただきたいと思います。
次に重大な脆弱性が発見されるのは、いつなのか。
その影響が、どの企業やサービスに及ぶのかを、私たちは事前に知ることができません。
しかし、いざというときに何を確認し、誰に相談し、どのような行動を避けるべきかを知っておくことは、今日からでも始められます。
サイバー攻撃は、もはや画面の向こう側だけで起こる問題ではありません。
その影響が、私たちの預金、仕事、買い物、行政手続き、そして家族の日常にまで及ぶ可能性があることを、今回の出来事は改めて示しました。
GUARD ON│暮らしを守る防犯ガイドは、これからもデジタル社会に潜む危険を正確に伝え、日常生活で実践できる具体的な防犯対策を発信していきます。
大切な財産と個人情報、そして家族の安心を守るために。次の危機が起きてからではなく、今できる備えを始めておきましょう。
参考資料・出典
- IPA|PHPの脆弱性対策
- IPA|PHPのセキュリティリリース公開予定
- AWS|PHP2shellの公表前に観測された攻撃試行
- AWS日本語版|PHP2shellの公表前に観測された攻撃試行
- AWS|PHP2shellへの緩和策
- Microsoft|Storm-0940によるAI利用型の大規模攻撃
- IPA|重要なセキュリティ情報
- IPA|情報セキュリティ
- JPCERT/CC|注意喚起
- 警察庁|サイバー警察局
- 個人情報保護委員会
- 金融庁
- 国民生活センター
- デジタル庁
- 総務省
※サービスの停止と不正アクセス・個人情報漏えいは異なります。各組織の被害状況や復旧状況については、公式発表に基づく確認が必要です。
※「バグマゲドン」はAIによる脆弱性発見の加速がもたらす問題を表す言葉であり、「PHP2shell」という個別の脆弱性の正式名称とは異なります。
専門用語解説集
この記事に登場するコンピューターや サイバーセキュリティの専門用語を、 初めての方にも理解しやすいようにまとめました。 難しい言葉が出てきたときは、 こちらの一覧を参考にしてください。
ウェブサイトの裏側で情報を処理するために 利用されるプログラミング言語の一つ。 会員登録、ログイン、問い合わせフォーム、 商品注文、データベースとの連携などに使われます。
例:ネット通販で注文を確定した際、 注文内容を保存する仕組みなどに利用されます。2026年10月に問題となったPHPの 重大な脆弱性に付けられた呼称。 特定の条件下で悪用されると、 攻撃者がサーバー上で本来許可されていない 命令を実行できる危険があります。
コンピューターに処理の手順を伝えるための言語。 PHP、Python、JavaScriptなど、 用途に応じてさまざまな種類があります。
コンピューターに実行させる処理を、 一定の手順に従って記述したもの。 アプリやウェブサービスの動作を支えています。
プログラムに含まれる誤りや不具合。 画面が正しく表示されない、処理が停止するなど、 さまざまな問題の原因になります。 すべてのバグがセキュリティ上の危険を 伴うわけではありません。
「バグ」と「アーマゲドン」を組み合わせた造語。 AIなどによって大量のソフトウェアの欠陥が 発見され、修正や安全確認が追いつかなくなる 状況への懸念を表す言葉です。 世界が実際に滅亡するという意味ではありません。
聖書に由来し、最終的な決戦や世界の終末を 連想させる言葉。 現代では、破滅的な危機を強調する 比喩としても使われます。
コンピューターやプログラムに存在する セキュリティ上の弱点。 攻撃者に悪用されると、 情報の流出や不正操作につながる場合があります。
例:建物の鍵が壊れている状態に似ています。 弱点が存在することと、 実際に侵入されたことは別です。公表されたセキュリティ上の脆弱性を 識別するための番号制度。 同じ問題について世界中の関係者が 正確に情報を共有するために利用されます。
外部から対象のコンピューターに対して、 本来許可されていないプログラムや命令を 実行させること。 実行できる権限や環境によって、 被害の範囲は異なります。
コンピューターに命令を入力し、 ファイル操作やプログラムの実行などを 行うための仕組み。 攻撃者に不正利用されると危険です。
発見された不具合や脆弱性を修正するための 更新プログラム。 対象のソフトウェアに適切に適用することで、 既知の弱点を解消できます。
ウェブサイトの情報を保存したり、 利用者からの要求に応じて処理したりする コンピューターやシステム。 ネット通販の注文受付などを担います。
利用者の端末ではなく、 サービスを提供する側のコンピューターで 処理が行われること。 PHPは主にこちらで動作します。
会員情報、商品情報、注文履歴などを 整理して保存する仕組み。 必要な情報を検索したり、 新しい情報を登録したりできます。
ブログや企業サイトを作成・管理するための ソフトウェア。 PHPを使用して動作しており、 テーマやプラグインで機能を追加できます。
WordPressサイトのデザインや 表示方法を管理する仕組み。 古いテーマは新しいPHPとの互換性に 問題が生じる場合があります。
WordPressなどへ追加機能を導入する仕組み。 問い合わせフォーム、SEO対策、 バックアップなどに利用されます。
ウェブサイトを公開するためのサーバー環境を 事業者から借りるサービス。 PHPの設定や更新方法は 契約先によって異なります。
スマートフォンやパソコンの基本的な動作を 管理するソフトウェア。 Windows、Android、iOSなどがあります。
インターネット上のウェブサイトを見るための アプリケーション。 Google Chrome、Microsoft Edge、 Safariなどが代表例です。
インターネットを通じてサーバーや データ保存などの機能を利用する仕組み。 企業の業務システムやファイル共有などに 広く利用されています。
異なるソフトウェアやサービス同士が、 決められた方法で情報や機能を やり取りするための仕組み。
例:通販サイトが外部の決済サービスと 連携する場合などに使われます。異なるソフトウェアやバージョンが、 正常に組み合わさって動作すること。 PHPを更新した際に古いプラグインが 動かなくなる場合は、互換性が関係します。
コンピューターやネットワーク、 オンラインサービスなどを狙い、 情報の窃取や業務妨害、不正操作を 行おうとする攻撃。
正当な権限を持たない人が、 他人のアカウントやシステムへ 不正にアクセスすること。
ソフトウェアの脆弱性を悪用する 攻撃手法や、そのためのプログラム。 脆弱性が見つかっただけでは、 必ず攻撃が成功したことにはなりません。
修正策がまだ十分に利用できない段階で、 脆弱性を悪用する攻撃。 防御側の対応が間に合わない危険があります。
攻撃者が侵入や不正操作を試みること。 試行が観測されたことと、 実際に侵入が成功したことは別です。
システムやアカウントの安全性が破られ、 不正な操作やアクセスが可能になった状態。 侵害されたからといって、 必ず情報流出が確認されたとは限りません。
情報の窃取や機器の不正操作などを目的とする 悪意のあるソフトウェアの総称。 コンピューターウイルスなども含まれます。
攻撃対象の企業へ直接侵入する代わりに、 取引先や利用中のソフトウェア、 外部サービスなどを経由して 被害を及ぼそうとする攻撃。
ログイン時に本人であることを 確認するために使われる情報。 ID、パスワード、認証トークンなどが 該当します。
ログイン済みであることや、 特定の操作を許可されていることを 示す電子的な情報。 不正取得されると悪用される場合があります。
利用者やアプリが、どの情報を見たり、 変更したりできるかを定める設定。 必要以上の権限を与えないことが重要です。
システムの設定変更やユーザー管理など、 一般利用者より広い操作を行える権限。 不正利用されると影響が大きくなります。
情報の分析、文章の生成、判断の支援など、 人間の知的活動に関連する処理を行う技術。 セキュリティ対策にも攻撃にも 悪用される可能性があります。
文章、画像、プログラムなどを 生成するAI技術。 正当な開発作業を支援する一方、 詐欺文面の作成などに悪用されるおそれもあります。
指示された目的に向けて、 複数の処理やツール操作を 組み合わせて進めるAIシステム。 利用する権限や安全管理が重要になります。
一つの質問に回答するだけでなく、 目的達成に向けて複数の作業を 自律的または半自律的に進めるAIの形態。 攻撃者が悪用すると作業の効率化につながる 可能性があります。
Microsoftが中国政府との関連を指摘する サイバー攻撃活動の追跡名称。 2026年10月に公表されたAI悪用の事例は、 PHP2shellとは別の攻撃事案として 区別する必要があります。
MicrosoftがStorm-0940の活動に関連して 報告したエージェント型AIの名称。 攻撃活動におけるAIの利用を考える際の 具体例として取り上げられています。
多数のアカウントに対して、 少数のよく使われるパスワードを 試す攻撃手法。 不正ログインを狙って実施されます。
別のサービスから流出したIDとパスワードの 組み合わせを使い、 他のサービスへのログインを試す攻撃。 パスワードの使い回しが危険な理由の一つです。
氏名、住所、電話番号、メールアドレスなどの 個人情報が、本来アクセスを認められていない 第三者へ流出すること。 漏えいした情報によって必要な対応は異なります。
銀行や通販会社などを装い、 偽サイトへ利用者を誘導して、 パスワードやカード情報などを 盗み取ろうとする詐欺。
正規のウェブサイトに似せて作られた 不正なサイト。 本物のロゴやデザインが使われることもあり、 見た目だけで判断するのは危険です。
主に電話番号を利用して送受信する 短いメッセージ。 銀行や配送会社を装った詐欺にも 悪用される場合があります。
インターネット上のウェブページなどの 場所を示すアドレス。 偽サイトでは正規サイトによく似た URLが使われることがあります。
サービスが利用者のアカウントを 識別するための情報。 メールアドレスなどが IDとして使われる場合もあります。
パスワードなどの知識情報に加え、 所持している端末や生体情報など、 異なる種類の要素を組み合わせて 本人確認を行う仕組み。
一時的に発行される認証コード。 ログインや振込などの確認に利用されます。 銀行員を名乗る相手であっても、 安易に伝えてはいけません。
公開鍵暗号技術を利用したログイン方式。 対応サービスでは、端末の画面ロックや 生体認証などを利用でき、 偽サイトによるパスワード窃取への 対策として役立ちます。
指紋や顔など、身体の特徴を利用して 本人確認を行う仕組み。 スマートフォンのロック解除などに 利用されています。
他人や企業、行政機関などを装い、 相手を信用させようとする行為。 偽メールや電話による詐欺でも使われます。
データや設定を別の場所へ保存し、 障害や誤操作が起きた場合に 復元できるようにすること。 保存だけでなく復元できるかの確認も重要です。
バックアップなどを利用して、 データやシステムを以前の状態へ戻すこと。 障害からの復旧作業で利用されます。
サーバーへのアクセスや処理の状況などを 記録した情報。 不具合や不正アクセスの調査に役立ちます。
ウェブサイトに対して、 いつ、どのようなアクセスが行われたかを 記録した情報。 不審な通信を調べる際の手掛かりになります。
プログラムやサーバーで発生した エラーを記録した情報。 PHPの更新後に不具合が起きた場合など、 原因を調べる際に利用されます。
情報セキュリティ上の問題や、 安全性を脅かす出来事。 不正アクセスや情報漏えいなどが 代表的な例です。
セキュリティ上の問題が発生した際に、 状況確認、被害の拡大防止、原因調査、 復旧などを進める一連の対応。
攻撃や障害の原因を調べるため、 ログや関連ファイルなどの記録を 適切に保存すること。 不用意な削除を避ける必要があります。
ウェブアプリケーションへの 不正な通信を検知・遮断するための セキュリティ対策。 ただし、WAFだけで すべての攻撃を防げるわけではありません。
災害やシステム障害などが起きても、 重要な業務を継続・早期復旧するための計画。 代替手段や担当者を決めておくことも含まれます。
システムを利用できない状態にすること。 攻撃を受けた場合だけでなく、 安全確認のために予防的に停止する場合もあります。 停止しただけで侵害が確定するわけではありません。
通常のサービスが利用できない場合に、 代わりに使う方法。 例えば、オンライン申請の代わりに 窓口や郵送で受け付ける方法などがあります。
日本の情報セキュリティや IT人材育成などに関する事業を行う 独立行政法人。 脆弱性情報や注意喚起を公表しています。
Amazonが提供するクラウドサービス群。 サーバーやデータ保存などの機能を提供し、 セキュリティに関する調査情報も公表しています。
WindowsやMicrosoft 365などを提供する IT企業。 サイバー攻撃の調査・分析も行い、 脅威に関する報告を公開しています。
IT管理や遠隔支援などに関する ソフトウェアを提供する企業。 外部サービスを経由した攻撃の事例で 名前が登場しています。
① 脆弱性が見つかった
→ システムに弱点が存在すること。
② 攻撃が試みられた
→ 攻撃者が悪用を試みたこと。
③ 不正侵入や情報漏えいが確認された
→ 実際の侵害や情報流出について、 調査で確認されたこと。
この3つは同じ意味ではありません。 サービスが停止したという情報だけで、 個人情報が漏えいしたと判断しないことが大切です。
CYBER SECURITY & CRIME PREVENTION
犯罪は、時代とともに変わっている。
だからこそ、防犯も進化しなければならない。
かつて犯罪といえば、空き巣や窃盗、ひったくり、対面での詐欺など、私たちの身近な場所で発生するものが中心に考えられていました。しかし、インターネットが社会のあらゆる分野に浸透した現在、犯罪の手口は大きく変化し、国境を越えて実行されるサイバー犯罪が国際的な問題となっています。
銀行口座への不正アクセス、個人情報の大量流出、企業へのランサムウェア攻撃、行政サービスを狙った不正な通信、AIを悪用した詐欺など、その手法は年々多様化しています。さらに、犯罪者が直接被害者と接触しなくても、海外から日本国内の個人や企業を標的にできることが、現代のサイバー犯罪の大きな特徴です。
今回のPHP2shell問題も、私たちが普段利用しているウェブサービスの安全性が、社会全体の暮らしと密接に結びついていることを改めて示しました。重大な脆弱性への対応によってサービスが一時停止すれば、実際に情報が流出していなくても、銀行の手続きや企業活動、日常生活に影響が及ぶ可能性があります。
GUARD ON│暮らしを守る防犯ガイドでは、こうした変化し続ける犯罪の実態を正確に捉え、被害を未然に防ぐための情報を継続的に発信してまいります。
特にサイバー防犯については、新たな攻撃手法や重大な脆弱性、金融機関やオンラインサービスに関係する安全上の問題、AIの進歩によって生まれる新しいリスクなどを注視し、専門用語をできる限り分かりやすく整理しながら、一般のご家庭でも実践できる具体的な対策をお伝えしていく方針です。
また、「このメールは本物なのだろうか」「利用しているウェブサイトの安全性を確認したい」「ニュースで見たサイバー攻撃について詳しく知りたい」など、日常生活の中で疑問や不安を感じることがありましたら、どうぞお気軽にご意見・お問い合わせをお寄せください。
お寄せいただいた内容については、確認できる公的機関の資料や専門機関の情報などを丁寧に調査し、事実関係を整理したうえで、できる限り具体的で納得いただける回答を目指します。必要に応じて、同じ疑問を抱える方々にも役立つよう、記事として詳しく取り上げることも検討してまいります。
犯罪が変われば、防犯も変わる。 その変化を見逃さず、確かな情報を暮らしの安心へつなげること。それが、GUARD ONの大切にしている役割です。
サイバー防犯に関する疑問・ご意見・情報提供をお待ちしております。
コメント