

顔認証や指紋認証を設定していれば、証券口座は安全だと思っていませんか。パスワードを入力する必要がなく、スマートフォンに顔を向けたり、指を触れたりするだけで本人確認ができるため、安心して利用している方も多いのではないでしょうか。
ところが2026年11月11日、生体認証を活用した「パスキー」を設定していた証券口座でも、第三者による乗っ取りが疑われる事例が報じられました。日本証券業協会や証券会社が注意を呼びかけており、これまで安全だと考えられてきた認証方法について、改めて確認する必要が出てきています。
今回注目したいのは、顔認証や指紋認証そのものが突破されたと確認されたわけではなく、GoogleやAppleなどのアカウントが不正利用され、保存されたパスキーなどが悪用された可能性があるという点です。
つまり、証券口座のログイン方法を強化していても、その認証情報を管理するアカウントが第三者に乗っ取られてしまえば、大切な金融資産が危険にさらされるおそれがあるのです。なぜ安全性が高いとされるパスキーを設定していても、このような事態が起こり得るのでしょうか。
今回は、証券業界が注意を呼びかけている背景や不正アクセスが疑われる仕組みを詳しく確認しながら、生体認証を設定した後も証券口座を守るために実践したい3つの防犯対策について、具体的に解説していきます。
生体認証を設定した証券口座でも乗っ取り被害の疑い
11月11日に報じられた証券口座の乗っ取り問題
顔認証や指紋認証を活用したパスキーを設定していた証券口座について、第三者による乗っ取りが疑われる事例が報じられました。
日本証券業協会や証券会社は、利用者に対してアカウント情報の管理を徹底するよう注意を呼びかけています。
今回の問題は、証券会社のシステムだけでなく、利用者が普段から使っているGoogleやAppleなどのアカウントの安全性にも関係している点が特徴です。
そもそもパスキーは、2025年に相次いだ証券口座への不正アクセスや不正取引を受けて、証券会社が導入を進めてきた認証方式です。
従来のパスワードだけに頼る方法よりもフィッシング詐欺に強く、犯罪者にログイン情報を盗まれにくい仕組みとして期待されていました。
それだけに、生体認証を設定した口座でも乗っ取りが疑われるという今回の報道は、証券口座を利用している方にとって気になる内容だったのではないでしょうか。
ただし、ここで誤解してはいけないことがあります。
今回報じられたのは、パスキーを設定していた証券口座が不正利用された疑いであり、顔認証や指紋認証の技術そのものが破られたと確認されたわけではありません。
不正アクセスがどのような経路で成立したのかについても、すべての詳細が明らかになっているわけではないため、現時点では確認されている事実と、可能性として指摘されている内容を分けて考える必要があります。
2025年に相次いだ証券口座乗っ取りと今回の問題は何が違うのか
証券口座の乗っ取り問題が大きく注目されるようになった背景には、2025年に相次いで発生したインターネット取引サービスへの不正アクセスがあります。
当時は、証券会社を装った偽メールや偽サイトを使い、利用者からログインIDやパスワードなどを盗み取る手口が問題となりました。
犯罪者は盗み取った情報を使って証券口座に不正ログインし、保有株式を勝手に売却したり、その売却代金で別の株式を購入したりするなど、本人が意図しない取引を行っていました。
このような被害を防ぐため、金融庁、日本証券業協会、警察庁は、証券会社に対してフィッシングに強い多要素認証の導入を求め、パスキーなどへの切り替えを進めてきたのです。
しかし今回の事案では、証券会社のログイン画面からパスワードを直接盗むという従来の手口とは異なり、パスキーを管理するGoogleやAppleなどのアカウントが狙われた可能性が指摘されています。
つまり、証券会社のログイン方法を強化しても、その認証情報を管理している別のアカウントが不正利用されれば、証券口座にも危険が及ぶ可能性があるということです。
証券会社が注意喚起を始めたのは11月が初めてではない
今回の問題について調べてみると、2026年11月11日の報道より前から、証券会社が同様の危険について注意を呼びかけていたことが分かります。
SBI証券は2026年10月2日、GoogleやAppleなどのアカウント情報を盗み取るフィッシング詐欺について注意喚起を公表しました。
その中では、クラウド上に保存されたパスキーやパスワードのメモなどが悪用され、証券口座への不正ログインや不正取引が行われた疑いについて説明されています。
ただし、この注意喚起は他社から報告された事案に基づくものであり、SBI証券自身の証券口座で同様の被害が確認されたという意味ではありません。
こうした情報を確認すると、今回の問題は突然発生したものというより、証券会社が以前から警戒していた新たな不正アクセスの危険が、改めて広く知られるようになったものと考えられます。
パスキーとは何か?
パスキーは顔や指紋そのものを証券会社に送る仕組みではない
パスキーという言葉を聞くと、スマートフォンに登録した顔写真や指紋の情報が証券会社に送られ、その情報と照合して本人確認を行っているように思うかもしれません。
しかし、一般的なパスキー認証では、利用者の端末などに保存された「秘密鍵」と、証券会社などのサービス側に登録された「公開鍵」という2種類の暗号鍵を使って本人確認を行います。
顔認証や指紋認証は、端末内の秘密鍵を利用する操作を許可するための本人確認手段であり、生体情報そのものを証券会社に送信する必要はありません。
例えばスマートフォンで証券会社の公式アプリを開き、顔認証を行うと、端末内の秘密鍵を使って認証処理が実行されます。
証券会社側は公開鍵を利用して、その認証が正当なものであるかを確認する仕組みです。
このため、従来のパスワードのように、利用者が覚えている秘密の文字列を毎回入力する必要がなく、偽サイトにパスワードを入力して盗まれる危険も大幅に減らせます。
パスキーがフィッシング詐欺に強い理由
従来のパスワード方式では、犯罪者が本物そっくりのログイン画面を作成すると、利用者が気づかずにIDやパスワードを入力してしまう危険がありました。
一方、パスキーは登録されたウェブサイトやアプリと結び付く仕組みを備えているため、偽サイトが本物の証券会社と同じように認証を成立させることは、原則としてできません。
例えば、本物の証券会社のドメインに似せた偽サイトへ誘導されても、正規サイト用のパスキーはその偽サイトでは利用できないように設計されています。
このように、偽サイトへパスワードを入力させる従来型のフィッシング攻撃に対して、高い防御力を持っていることがパスキーの大きな特徴です。
ただし、パスキー以外のログイン方法が残されていたり、パスキーを保存するアカウントが乗っ取られたりした場合には、別の経路から不正アクセスされる可能性があります。
パスキーを設定しただけですべての危険がなくなるわけではないことを、理解しておきたいところです。
GoogleやAppleのアカウントが関係する理由
パスキーはスマートフォンなどの端末に保存して利用できますが、設定によってはGoogle パスワード マネージャーやAppleのパスワード管理機能を通じて、複数の端末で同期できるようになっています。
例えば、スマートフォンで登録したパスキーを、同じアカウントで利用している別の端末からも使える場合があり、機種変更をしたときにも認証情報を引き継ぎやすくなります。
この便利な仕組みを支えているのが、GoogleアカウントやApple Accountなどのクラウドアカウントです。
ところが、これらのアカウントが第三者に不正利用されると、保存されたパスキーやパスワードなどの情報が狙われる可能性があります。
もっとも、GoogleやAppleのアカウントにログインできただけで、必ずすべてのパスキーが自由に使えるわけではありません。
実際には、端末のロック解除、同期時の追加認証、サービスごとの設定なども関係するため、攻撃の成立条件は利用環境によって異なります。
今回の問題では、こうしたクラウドアカウントを経由した不正利用が疑われており、証券会社だけでなく、普段利用しているアカウントの安全管理が重要になっています。
GUARD ON|防犯豆知識
意外と知られていない3つの事実
証券口座への不正アクセスを防ぐため、顔認証や指紋認証を利用する「パスキー」を設定した方も多いのではないでしょうか。 従来のパスワード認証よりもフィッシング詐欺に強く、安全性の高い認証方法として注目されていますが、実はその仕組みについて誤解されやすい点があります。
① 顔や指紋の情報が証券会社に送られるわけではないパスキーで顔認証や指紋認証を利用すると、証券会社が自分の顔写真や指紋データを保存していると思われがちですが、一般的なパスキー認証ではそうではありません。 顔や指紋の照合はスマートフォンなどの端末側で行われ、証券会社には暗号技術を利用した認証情報が送られる仕組みになっています。
つまり、パスキーの安全性を支えているのは生体認証だけではなく、端末内などで保護される秘密鍵と、サービス側に登録された公開鍵を組み合わせた仕組みなのです。
② パスキーは1台のスマートフォンだけに保存されるとは限らない意外と知られていないのが、パスキーには複数の端末で利用できる種類があるということです。 Google パスワード マネージャーやAppleのパスワード管理機能などでは、対応するパスキーをクラウド経由で同期し、同じアカウントに関連付けられた別の端末でも利用できる場合があります。
これはスマートフォンを買い替えた際などに便利な機能ですが、同時に、パスキーを保存・同期するGoogleやAppleのアカウントも厳重に管理する必要があることを意味しています。
③ スマートフォンを紛失しても、直ちにパスキーが使われるわけではないスマートフォンを落としたり盗まれたりした場合、第三者がすぐにパスキーを使えると思うかもしれません。 しかし、通常は端末のロック解除や生体認証、暗証番号などによる本人確認が必要となるため、端末を手に入れただけで簡単にログインできる仕組みではありません。
ただし、端末の暗証番号を第三者に知られている場合や、アカウントの復旧手続きが悪用された場合などは別です。 紛失に気づいたら、端末の遠隔ロックやアカウントの利用状況確認など、速やかな対応が求められます。
パスキーを設定していても、GoogleやAppleのアカウントまで安全になるわけではありません。
パスキーを保存・同期しているアカウントが不正利用された場合、端末の追加や認証情報の悪用につながる可能性があります。 ただし、アカウントへのログインだけで必ずパスキーが利用できるという意味ではなく、追加の本人確認や端末側の保護機能が働く場合もあります。
Google・Appleのアカウントには2段階認証を設定し、身に覚えのないログイン通知や認証要求を見逃さないこと。
さらに、パスキーの再登録やアカウント確認を求めるメールが届いても、本文中のリンクを安易に開かず、証券会社や各サービスの公式アプリ・公式サイトから確認してください。
パスキーは「設定して終わり」ではありません。
保存先のアカウントまで守ることが、
大切な金融資産を守る第一歩です。
参考情報・公式リンク
Apple|パスキーについて
https://support.apple.com/ja-jp/102195
日本証券業協会|公式サイト
https://www.jsda.or.jp/
偽メールから証券口座が乗っ取られるまでの手口
最初のきっかけは証券会社ではなくGoogleやAppleを装った偽メールかもしれない
今回の事案で注目されているのは、犯罪者が証券会社のログイン画面を直接攻撃するのではなく、パスキーを保存しているGoogleやAppleなどのアカウントを狙った可能性があることです。
例えば、利用者のメールアドレスに「アカウントのパスワードを変更してください」「不審なログインが検出されました」といった内容のメールが届いたとします。
利用者がその内容を信じてメール内のリンクを開くと、GoogleやAppleの公式サイトに似せた偽サイトへ誘導され、アカウント情報を入力するよう求められることがあります。
そこで入力したパスワードなどが犯罪者に盗まれ、さらに追加認証まで突破されると、クラウドアカウントが第三者に不正利用される危険が生じます。
2026年11月11日の報道でも、アカウントのパスワード変更を求める偽メールを信じて情報を入力したことが、被害につながった可能性として挙げられています。
乗っ取りが疑われる流れを具体的に整理する
今回報じられた内容をもとに、考えられる攻撃の流れを整理すると、最初にGoogleやAppleなどを装った偽メールが届き、利用者が偽サイトへ誘導されるところから始まります。
その偽サイトでIDやパスワードなどを入力すると、情報が犯罪者に渡ってしまう可能性があります。
さらに追加認証まで突破された場合、第三者がクラウドアカウントを不正に操作できるようになり、そこに保存されているパスキーやパスワードなどの情報が狙われるおそれがあります。
そして、必要な認証条件が満たされてしまうと、証券口座への不正ログインや、本人が意図しない取引につながる可能性があるのです。
ここで理解しておきたいのは、パスキーの暗号技術を直接破ることと、パスキーを管理するアカウントを不正利用することは、まったく別の問題だという点です。
つまり、どれほど安全性の高い認証方法を導入していても、その認証情報を保存・管理するアカウントが不正利用されれば、思わぬところから被害につながる可能性があるということです。
ただし、GoogleやAppleのアカウントに第三者がログインしただけで、直ちに保存されたパスキーを自由に使用できるわけではありません。実際には、端末のロック解除や追加の本人確認、パスキーの同期に関する保護機能などが設けられており、利用環境によって必要な認証条件も異なります。
今回の報道についても、どのような経路で認証情報が悪用されたのか、すべての仕組みが明らかになったわけではありません。そのため、生体認証やパスキーそのものが突破されたと決めつけず、確認されている事実と考えられる危険性を分けて理解することが大切です。
私たちが特に注意したいのは、証券会社から届いたように見えるメールだけでなく、普段利用しているGoogleやAppleを装ったメールにも警戒が必要だという点でしょう。証券口座とは直接関係がないように思えるアカウントの管理が、結果として大切な金融資産を守ることにもつながっているのです。
証券口座の安全対策は、証券会社のログイン画面だけで完結するものではありません。 パスキーの保存先、クラウドアカウントの認証設定、登録されている端末の状況まで確認することが、これからの証券口座を守るうえで欠かせない視点となります。
「パスキーを再登録してください」という案内にも注意
今後、特に注意したいのが、パスキーの安全性を高めるための手続きだと偽って、利用者を不正なサイトへ誘導する手口です。
例えば、SMSで「セキュリティ強化のため、パスキーの再登録が必要です」と案内されると、最近の証券口座乗っ取り問題を知っている方ほど、急いで手続きしなければならないと感じるかもしれません。
しかし、SBI証券は公式の注意喚起で、このような再登録を求めるSMSのリンクを開かないことや、サポート担当者を名乗る相手から電話で登録を求められても応じないことを呼びかけています。
本当に設定変更が必要かどうかは、メールやSMSからアクセスするのではなく、自分で証券会社の公式アプリを開くか、事前に登録しておいた公式サイトのブックマークから確認してください。
また、偽サイトは証券会社の公式サイトと見分けがつかないほど精巧に作られている場合があり、企業のロゴや配色、ログイン画面のデザインまで似せていることがあります。そのため、見た目が本物にそっくりだからといって信用せず、アクセス先のURLや案内の内容を慎重に確認することが大切です。
特に気をつけたいのは、パスキーの再登録を装いながら、GoogleやAppleのアカウント情報、確認コード、端末の暗証番号などを入力させようとするケースです。これらの情報を第三者に渡してしまうと、証券口座だけでなく、普段利用しているさまざまなサービスにも影響が及ぶおそれがあります。
もし不審なリンクを開いてしまった場合でも、情報を入力していなければ、まずは画面を閉じて公式アプリから登録状況を確認しましょう。一方、IDやパスワード、確認コードなどを入力してしまった場合は、速やかに正規のサイトから認証情報を変更し、証券会社の公式窓口へ連絡することが必要です。あわせて、不審なログイン履歴や身に覚えのない取引がないかも確認してください。
パスキーを守るための手続きが、逆にパスキーを悪用されるきっかけになってしまうことも考えられます。 「至急」「本日中」「利用停止」といった言葉で手続きを急がせる案内ほど、その場で判断せず、必ず公式の窓口で事実を確かめる習慣を身につけておきたいものです。
不審なメールを見分けるときの具体的な確認ポイント
不審なメールを見分けるためには、文章が自然かどうかだけで判断しないことが大切です。
最近は日本語に不自然な部分が少ない偽メールもあるため、見た目だけで本物と判断するのは危険でしょう。
特に、パスワードの変更、本人確認、アカウント停止の解除などを求める案内が届いた場合には、送信者名だけでなく実際のメールアドレスを確認し、リンク先のドメインにも注意してください。
ただし、送信元の表示やドメインの見た目だけで本物と断定することもできません。
最も確実なのは、メール内のリンクを使わず、普段利用している公式アプリや自分で登録したブックマークから確認することです。
さらに注意したいのは、メールに記載されたURLが一見すると正規のサイトに見えても、実際には別のサイトへ誘導される場合があるという点です。例えば、証券会社やGoogle、Appleなどの企業名がURLの途中に含まれていても、それだけで公式サイトとは判断できません。企業名に似た文字列を組み合わせたり、アルファベットの一部を数字に置き換えたりして、利用者が見間違えるように工夫された偽サイトも存在します。
また、メール本文に「お客様の証券口座で不審な取引を検知しました」「24時間以内に本人確認を完了しない場合、口座の利用を制限します」などと書かれている場合も、慌てて手続きを進めないようにしてください。こうした案内は、利用者に不安や焦りを感じさせ、冷静に確認する時間を与えずに偽サイトへ誘導するために使われることがあります。
特に警戒したいのは、メールを受け取った直後に、本人確認やパスキーの再登録を求める電話がかかってくるケースです。 電話の相手が証券会社の担当者を名乗り、自分の氏名や利用している証券会社を知っていたとしても、それだけで本物とは判断できません。電話番号の表示を偽装する手口もあるため、不審に感じた場合は一度電話を切り、証券会社が公式サイトで案内している問い合わせ先へ自分から連絡することが大切です。
もう一つ覚えておきたいのが、メールに記載された「お問い合わせ先」や「サポートセンター」の電話番号も、必ずしも正規のものとは限らないということです。偽メールには、偽サイトへのリンクだけでなく、犯罪者につながる電話番号が記載されている場合もあります。その番号へ電話すると、本人確認を口実にパスワードや認証コードを聞き出されたり、遠隔操作アプリのインストールを求められたりするおそれがあります。
もし、普段利用している証券会社から身に覚えのないログイン通知や取引確認のメールが届いた場合には、単なる迷惑メールと決めつけず、公式アプリから口座の状況を確認してください。保有銘柄や預り金、注文履歴、約定履歴などを確認し、自分が行っていない取引や登録情報の変更が見つかった場合は、速やかに証券会社の公式窓口へ連絡しましょう。
また、メールに記載されたリンクを開いただけなのか、IDやパスワードを入力したのか、認証コードまで伝えてしまったのかによって、必要な対応は異なります。特に認証情報を入力してしまった場合には、証券会社への連絡に加え、正規のサイトからパスワードを変更し、GoogleやAppleのアカウントにも不審なログインや見覚えのない登録端末がないか確認することをおすすめします。
不審なメールを見分けるうえで最も大切なのは、偽物を完璧に見抜こうとすることではなく、メールに書かれた案内だけを信用して重要な操作を行わないことです。 たとえ文章やデザインが本物に見えても、証券会社の公式アプリや自分で登録したブックマークから確認する習慣があれば、偽サイトへ誘導される危険を減らすことができます。
大切な金融資産を守るためにも、突然届いたメールやSMSに対しては、その場ですぐに操作せず、まず正規の方法で事実を確かめることを心がけてください。
スマートフォンの紛失も証券口座乗っ取りの一因
パスキーを保存しているスマートフォンを紛失した場合
今回の報道では、GoogleやAppleのアカウントが狙われる危険に加えて、スマートフォンの紛失が被害につながる可能性についても触れられています。
普段から顔認証や指紋認証を利用していると、スマートフォンを拾った第三者が簡単に証券口座へログインすることは難しいと考えられます。
しかし、端末のロック解除用暗証番号を他人に知られていたり、画面ロックが適切に設定されていなかったりすると、状況は変わってきます。
パスキーの認証では、生体認証が利用できない場合に端末の暗証番号などで本人確認できることがあるため、その暗証番号まで知られていると危険が高まります。
例えば、電車内や店舗でスマートフォンのロックを解除するところを第三者に見られ、その後に端末を盗まれるような状況では、単なる紛失とは異なる危険が生じます。
スマートフォンそのものが盗まれた場合でも、適切なロックや追加認証が設定されていれば不正利用を防げる可能性は高まりますが、端末を持っているという事実だけで安全が保証されるわけではありません。
GoogleやAppleのアカウントが乗っ取られた場合との違い
スマートフォンの紛失と、クラウドアカウントの乗っ取りは、似ているようで異なる問題です。
スマートフォンの紛失では、第三者が端末そのものを手に入れ、保存されている情報やアプリを操作しようとする危険があります。
一方、クラウドアカウントの乗っ取りでは、手元のスマートフォンが無事であっても、別の場所から第三者がアカウントへの不正アクセスを試みる可能性があります。
そのため、端末の画面ロックを強化するだけでは、クラウドアカウントへの不正ログインを完全に防ぐことはできません。
反対に、GoogleやAppleのアカウントを厳重に管理していても、スマートフォンの暗証番号を他人に知られてしまえば、端末側から情報を不正利用される危険が残ります。
この2つの危険を別々に考え、それぞれに対策を講じる必要があります。
紛失したときに最初に行いたいこと
スマートフォンが見当たらないことに気づいたら、まずは別の端末から位置確認機能を利用し、端末の状態を確認してください。
iPhoneの場合はAppleの「探す」、Androidの場合はGoogleの端末検索機能を利用できることがあります。
盗難の疑いがある場合には、遠隔ロックなどの機能を使い、第三者が端末を操作できないようにすることが大切です。
同時に、GoogleやAppleのアカウントに不審なログインがないかを確認し、必要に応じてパスワードの変更や不審な端末のログアウトを行います。
証券会社の公式窓口にも連絡し、口座への不正アクセスが疑われる場合には、ログイン制限や取引停止などの対応が可能か相談してください。
スマートフォンを紛失したからといって、必ず証券口座が乗っ取られるわけではありません。
しかし、証券口座の認証情報を保存している端末であることを考えると、紛失時には通常の携帯電話以上に慎重な対応が求められます。
特に注意したいのは、スマートフォンの画面ロックが設定されていても、それだけで完全に安心できるわけではないという点です。例えば、端末の暗証番号を第三者に見られていた場合や、推測されやすい番号を設定していた場合には、端末を不正に操作される危険性が高まります。顔認証や指紋認証を利用していても、機種や設定によっては暗証番号によるロック解除が可能なため、普段から暗証番号を厳重に管理しておくことが欠かせません。
また、スマートフォンを紛失した際には、端末そのものの保護と、端末に登録されている各種アカウントの保護を分けて考えることが重要です。遠隔ロックによって第三者による操作を制限できたとしても、GoogleやAppleのアカウントに不審なアクセスがないか、証券会社のログイン履歴や取引履歴に異常がないかまで確認しておきたいところです。
例えば、証券会社のアプリにログインしたままの状態で端末を紛失した場合には、第三者がアプリを操作できる状態になっていないかも確認する必要があります。アプリによっては一定時間が経過すると自動的にログアウトする仕組みがありますが、その設定や動作は証券会社によって異なります。紛失した端末からのアクセスを無効にできるか、登録端末の解除や認証情報の再設定が必要かについて、証券会社の公式窓口に確認してください。
もう一つ見落としやすいのが、SIMカードや電話番号を悪用される危険性です。 スマートフォンが第三者の手に渡った場合、端末の状態やSIMの保護設定によっては、SMSによる認証コードなどが狙われる可能性があります。携帯電話会社にも速やかに連絡し、回線の一時停止やSIMの再発行など、必要な手続きについて相談しましょう。ただし、回線を停止すると端末の遠隔操作や位置確認に影響する場合もあるため、状況に応じて対応の順序を判断することが大切です。
さらに、端末の位置情報が確認できたとしても、盗難が疑われる場所へ自分だけで取り戻しに行くことは避けてください。第三者が持ち去った可能性がある場合には、位置情報や紛失した日時、端末の特徴などを整理したうえで、警察へ相談することをおすすめします。位置情報は必ずしも正確とは限らず、表示された場所に端末が存在するとは断定できない点にも注意が必要です。
紛失したスマートフォンが見つからず、新しい端末へ機種変更する場合には、パスキーの引き継ぎについても確認しておきましょう。クラウドに同期されるパスキーであれば、所定の本人確認を経て新しい端末で利用できる場合がありますが、端末にのみ保存されているパスキーなどは、別途再登録が必要になることもあります。証券会社の公式案内に従い、認証方法を安全に復旧させてください。
ここで気をつけたいのは、紛失した直後の不安につけ込んだ偽のサポート案内にも警戒することです。例えば、「紛失した端末から不正アクセスを検知しました」「アカウントを保護するため、至急パスキーを再登録してください」といったメールやSMSが届いた場合でも、記載されたリンクから手続きを進めないようにしましょう。必ず公式アプリや自分で確認した公式サイトから手続きすることが大切です。
また、証券口座に不審な取引が見つかった場合には、取引履歴やログイン通知、証券会社との連絡内容などを記録しておくことも役立ちます。いつ端末を紛失したのか、最後に正常にログインしたのはいつか、どのような通知を受け取ったのかを時系列で整理しておけば、証券会社や警察へ相談する際にも状況を説明しやすくなります。
そして、スマートフォンが無事に見つかった場合でも、第三者に操作された可能性があるときは、何も確認せずに使い続けることはおすすめできません。見覚えのないアプリや設定変更、不審なアカウントへのログイン履歴がないかを確認し、必要に応じて認証情報を変更してください。端末の安全性に疑問が残る場合には、メーカーや携帯電話会社の正規サポートへ相談することも検討しましょう。
スマートフォンの紛失対策で大切なのは、なくしてから対応を考えるのではなく、なくす前から復旧できる環境を整えておくことです。 端末の位置確認機能や遠隔ロックの設定、Google・Appleアカウントの復旧方法、証券会社の緊急連絡先などを事前に確認しておけば、万が一の際にも落ち着いて対応しやすくなります。
証券口座を守るということは、ログイン時の認証を強化するだけではなく、その認証に使用するスマートフォンやクラウドアカウントまで含めて安全性を確保することでもあります。日頃から端末とアカウントの管理状況を確認し、紛失や盗難が発生した際には、できるだけ早く適切な対応を取れるよう備えておきたいものです。
今すぐ実践したい3つの具体的な防犯対策
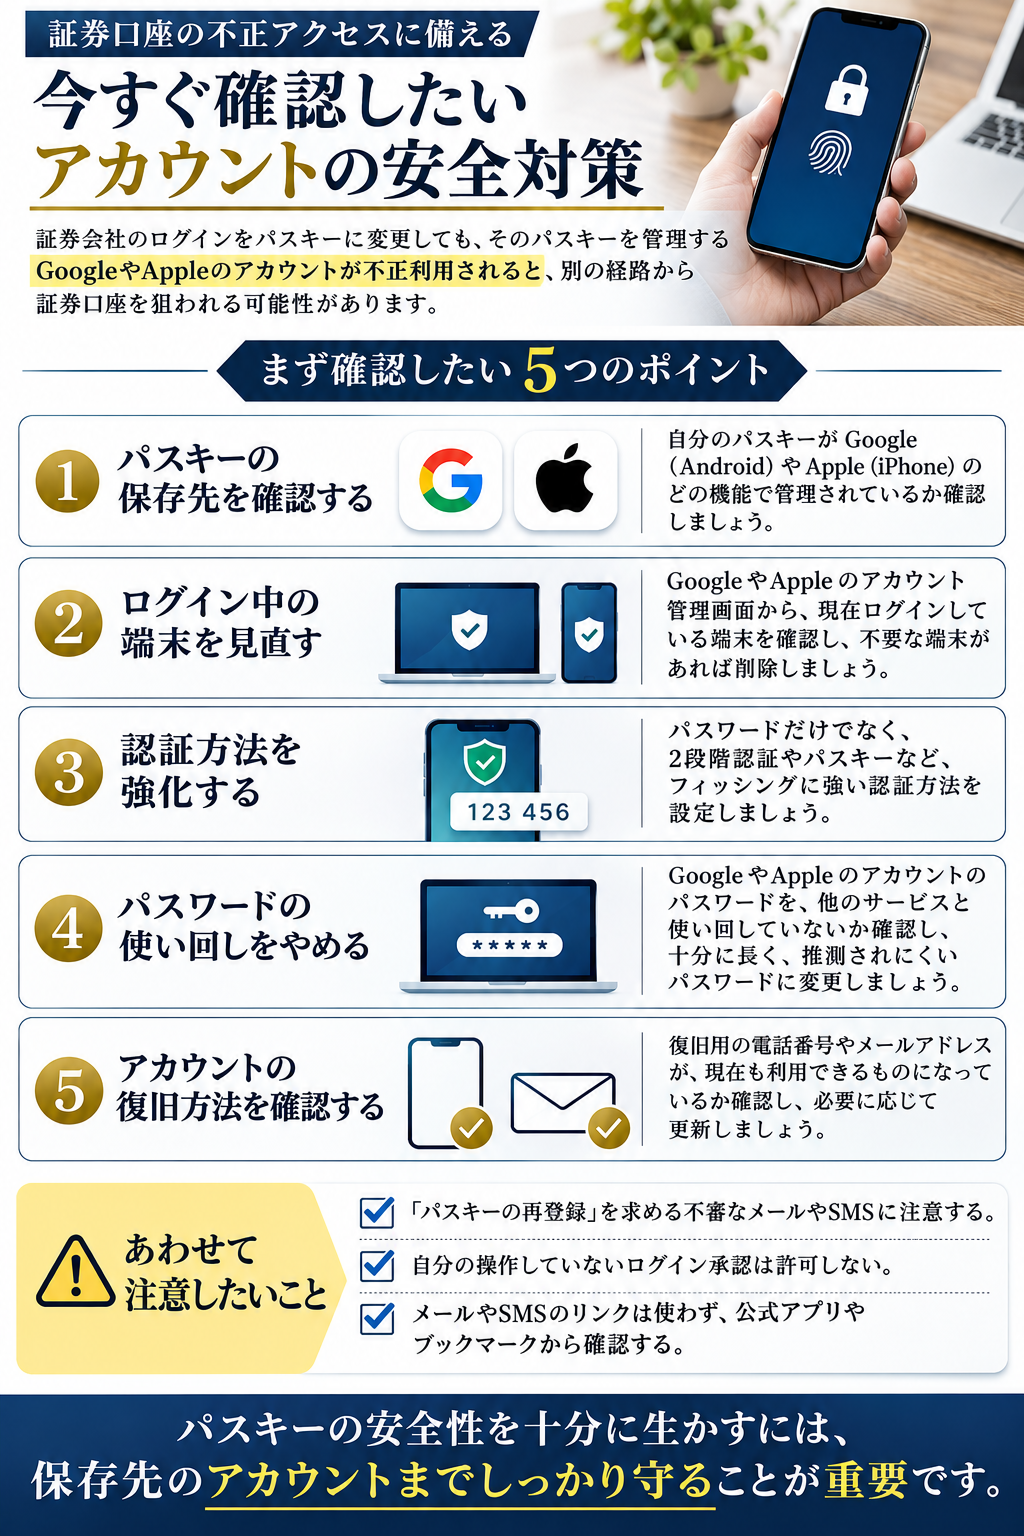
対策① アカウントの安全性を徹底的に確認し、パスキーの保存先から守る
今回の問題を踏まえて、最初に確認していただきたいのが、証券口座のパスキーを保存しているGoogleやAppleのアカウントです。
証券会社のログイン方法をパスキーに変更したとしても、そのパスキーを管理するアカウントが第三者に不正利用されれば、別の経路から証券口座を狙われる可能性があります。
そこで、まずは自分がどのアカウントでパスキーを管理しているのかを確認してみてください。
Androidスマートフォンを利用している場合は、Google パスワード マネージャーにパスキーが保存されていることがあります。
iPhoneを利用している場合は、Appleのパスワード管理機能やiCloudキーチェーンを通じて、パスキーが管理されていることがあります。
ただし、すべてのパスキーが必ずGoogleやAppleに保存されるわけではありません。利用している証券会社のアプリや端末の設定によって保存方法が異なるため、公式の案内に従って確認する必要があります。
Googleアカウントを利用している方は、公式のアカウント管理画面から「セキュリティ」や「セキュリティ診断」を開き、ログインしている端末や最近のセキュリティ関連の操作を確認してください。
自分が所有していない端末や、まったく心当たりのないログインが表示されている場合には、そのまま放置せず、Googleが案内する手順に従ってアカウントの保護を進めます。
Apple Accountを利用している方は、iPhoneの「設定」から自分の名前を選択し、アカウントに登録されている端末を確認できます。
以前使っていた端末や、すでに手放した端末が登録されたままになっていないかも、この機会に確認しておきたいところです。
ただし、見覚えのない表示があった場合でも、すぐに不正アクセスと決めつけるのではなく、端末名や利用履歴を確認し、必要に応じて公式サポートへ相談してください。
次に確認したいのが、GoogleやAppleのアカウント自体に設定している認証方法です。
パスワードだけでログインできる状態になっている場合は、第三者にパスワードを知られると不正アクセスにつながる危険があります。
そのため、各サービスが提供する2段階認証や、利用可能な場合にはパスキーなどのフィッシングに強い認証方法を有効にしておくことをおすすめします。
ここで気をつけたいのは、2段階認証を設定したからといって、すべての不正アクセスを防げるわけではないということです。
例えば、犯罪者が偽サイトでパスワードだけでなく確認コードまで入力させる手口では、利用者が自分でコードを渡してしまうことがあります。
また、突然スマートフォンにログイン承認の通知が表示され、内容を確認せずに承認してしまうと、第三者のログインを許可する危険もあります。
自分がログイン操作をしていないのに承認通知が届いた場合は、安易に許可せず、アカウントの安全性を確認してください。
さらに、GoogleやAppleのアカウントに使用しているパスワードを、他のサービスでも使い回していないか確認することも大切です。
例えば、買い物サイトや会員制サービスで使用しているパスワードと、Googleアカウントのパスワードが同じだった場合、そのサービスから認証情報が漏えいすると、Googleアカウントまで狙われる可能性があります。
パスワードを設定する場合は、他のサービスで使っていない十分に長いものを使用し、必要に応じて信頼できるパスワード管理機能を利用するとよいでしょう。
そして、忘れてはいけないのがアカウントの復旧方法です。
GoogleやAppleのアカウントには、パスワードを忘れた場合や端末を紛失した場合に備えて、復旧用の電話番号やメールアドレスなどを登録できる仕組みがあります。
これらの情報が古いままだと、本人がアカウントを復旧できなくなったり、不正利用に気づくのが遅れたりする可能性があります。
現在使用している電話番号やメールアドレスが正しく登録されているか、定期的に確認しておきましょう。
パスキーは便利で安全性の高い認証方式ですが、その安全性を十分に生かすためには、保存先のアカウントを守ることが欠かせません。
証券会社のパスキーを設定した後は、それで作業が終わったと考えず、GoogleやAppleのアカウントの安全性まで確認することを、ひとつの習慣にしていただきたいと思います。
対策② 偽メール・SMSからのログインをやめ、公式画面だけで操作する
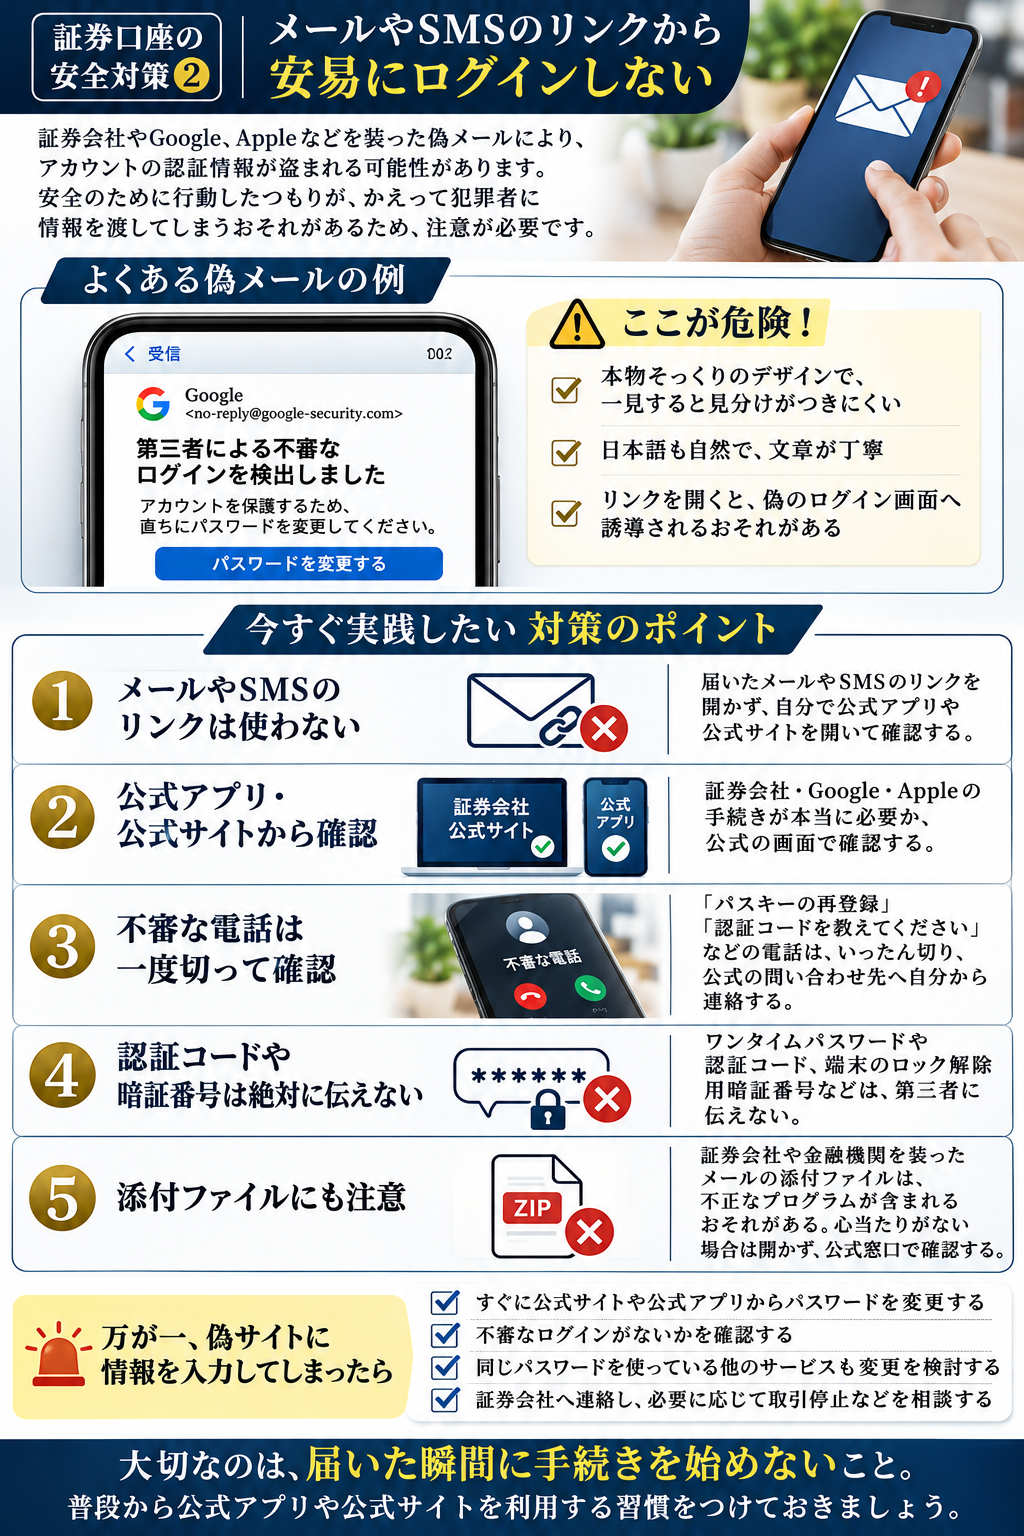
2つ目の対策は、証券会社やGoogle、Appleなどから届いたメールやSMSに記載されたリンクを使って、安易にログインしないことです。
今回の事案では、アカウントのパスワード変更を求める偽メールなどによって、利用者の認証情報が盗まれた可能性が指摘されています。
こうした手口が厄介なのは、利用者が安全のために行動しようとした結果、かえって犯罪者に情報を渡してしまうところにあります。
例えば、Googleを名乗るメールに「第三者による不審なログインを検出しました。アカウントを保護するため、直ちにパスワードを変更してください」と書かれていたとします。
普段から証券口座を利用している方であれば、Googleアカウントに異常があると知って、すぐに対応しようと考えるかもしれません。
しかし、そのメールが偽物だった場合、記載されたリンクを開くことで、犯罪者が用意した偽サイトへ誘導される可能性があります。
偽サイトの画面は、本物のGoogleやAppleのログイン画面に非常によく似せて作られることがあります。
企業のロゴや配色、入力欄の配置まで再現されている場合、画面を一目見ただけで偽物と判断するのは簡単ではありません。
さらに、最近では不自然な日本語が少ない偽メールもあるため、文章が丁寧だから本物だと判断するのも危険です。
そこで実践していただきたいのが、メールやSMSのリンクを経由せず、自分で公式アプリや公式サイトを開く方法です。
例えば、証券会社から「セキュリティ設定の変更が必要です」というメールが届いた場合、そのメールのリンクを開くのではなく、普段使っている証券会社の公式アプリを起動してください。
公式アプリ内のお知らせやセキュリティ設定を確認すれば、本当に手続きが必要なのか判断するための情報を得られる場合があります。
Googleアカウントに関する案内が届いた場合も同様です。
メール内のリンクを使わず、Googleの公式アカウント管理ページを自分で開き、セキュリティ関連の通知やログイン履歴を確認してください。
Appleの場合も、iPhoneの「設定」やAppleの公式アカウント管理ページから確認する方法を基本にするとよいでしょう。
また、証券会社を名乗る電話にも注意が必要です。
「不正アクセスを防ぐために、今からパスキーを再登録してください」「本人確認のために認証コードを教えてください」といった連絡があった場合、相手が本当に証券会社の担当者なのか、その場で判断することは難しいものです。
電話番号の表示が証券会社の番号に見えても、それだけで本物と断定できるわけではありません。
不審な電話を受けたときは、いったん通話を終了し、証券会社の公式サイトや取引書類に記載されている問い合わせ先へ、自分から連絡してください。
特に、ワンタイムパスワードや認証コード、端末のロック解除用暗証番号などを第三者へ伝えないことは、徹底しておきたいところです。
また、メールに添付されたファイルにも注意してください。
証券会社や金融機関を装ったメールには、不正なプログラムを含むファイルや、偽サイトへ誘導する文書が添付されることがあります。
内容に心当たりがない場合は、添付ファイルを開かず、公式窓口で確認するようにしてください。
万が一、偽サイトにパスワードを入力してしまった場合は、気づいた時点で公式サイトや公式アプリからパスワードを変更し、不審なログインがないか確認する必要があります。
同じパスワードを別のサービスでも使っていた場合には、それらのサービスについても変更を検討してください。
すでに証券口座への不正アクセスが疑われる場合は、証券会社へ速やかに連絡し、必要に応じて取引停止などの措置を相談しましょう。
大切なのは、メールやSMSが届いた瞬間に手続きを始めるのではなく、まず本当にその手続きが必要なのかを確認することです。
普段から公式アプリや公式サイトを利用する習慣をつけておけば、偽メールに誘導される危険を減らすことができます。
対策③ スマートフォンの紛失対策と証券口座の取引履歴確認を習慣にする
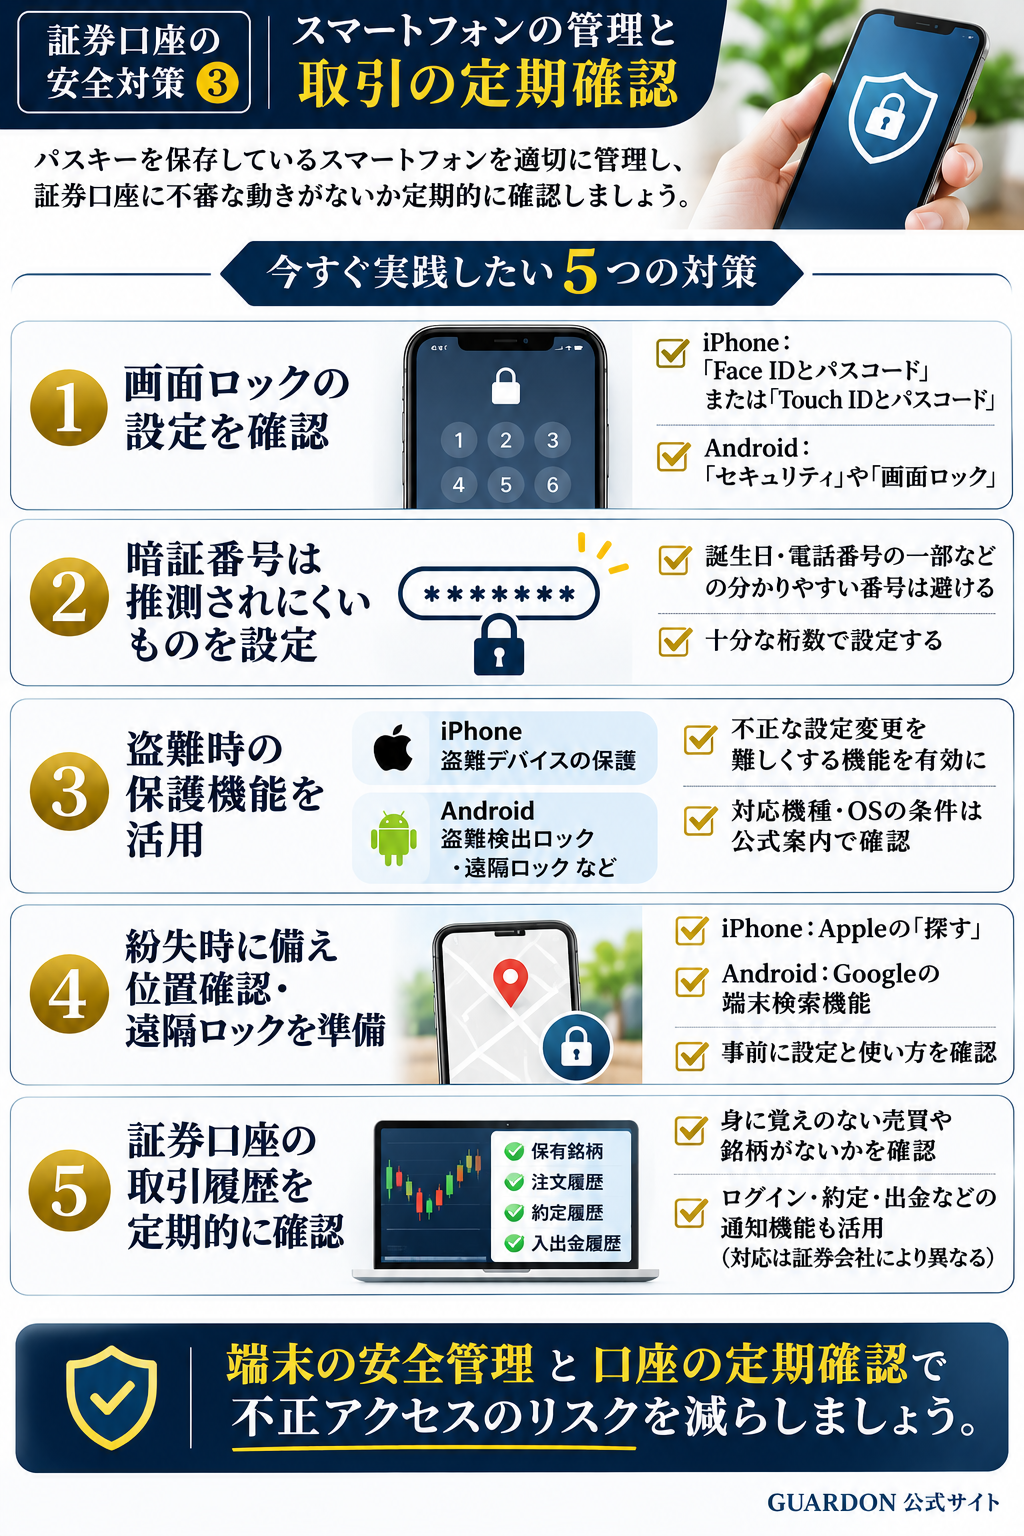
3つ目の対策は、パスキーを保存しているスマートフォンを適切に管理し、証券口座に不審な動きがないか定期的に確認することです。
今回の報道では、スマートフォンの紛失が不正利用につながる可能性についても指摘されています。
顔認証や指紋認証を設定しているからといって、スマートフォンを紛失した際の危険が完全になくなるわけではありません。
例えば、端末のロック解除用暗証番号を第三者に知られていた場合や、画面ロックが適切に設定されていなかった場合には、端末内の情報が不正利用される可能性があります。
特に注意したいのが、スマートフォンのロック解除用暗証番号を、誕生日や電話番号の一部など、推測されやすい数字にしている場合です。
また、外出先で暗証番号を入力する際に、周囲の人から画面を見られてしまうことも考えられます。
顔認証や指紋認証を利用している場合でも、端末の再起動後や認証に失敗した場合などには、暗証番号の入力を求められることがあります。
そのため、生体認証だけでなく、暗証番号そのものの管理も重要になります。
まず確認していただきたいのは、スマートフォンの画面ロックが有効になっているかという点です。
iPhoneの場合は「設定」から「Face IDとパスコード」または「Touch IDとパスコード」を開き、現在の設定を確認できます。
Androidの場合は機種によって表示が異なりますが、一般的には「設定」の「セキュリティ」や「画面ロック」などから確認できます。
暗証番号を設定する際は、推測されにくいものを使用し、可能であれば十分な桁数を確保してください。
また、iPhoneでは対応機種やOSの条件に応じて「盗難デバイスの保護」という機能を利用できます。
この機能は、普段利用している場所から離れた状況などで、一部の重要な操作に追加の生体認証や待機時間を求める仕組みです。
端末の暗証番号を第三者に知られてしまった場合でも、アカウントの重要な設定変更などを難しくする効果が期待できます。
Androidにも、対応機種やOSのバージョンによって、盗難検出ロックや遠隔ロックなどの機能が用意されています。
こうした機能は端末によって利用条件が異なるため、メーカーやGoogleの公式案内を確認し、自分のスマートフォンで使えるものを設定しておくとよいでしょう。
次に、スマートフォンを紛失した場合に備えて、位置確認や遠隔ロックの機能を利用できる状態にしておくことも大切です。
iPhoneではAppleの「探す」、AndroidではGoogleの端末検索機能を利用できる場合があります。
ただし、紛失してから初めて設定しようとしても、必要な機能が有効になっていなければ利用できないことがあります。
そのため、スマートフォンが手元にあるうちに設定を確認し、別の端末から必要な操作を行う方法についても把握しておきましょう。
そして、もうひとつ忘れてはいけないのが、証券口座の取引履歴を定期的に確認することです。
不正アクセスが発生した場合、必ずしも現金が外部へ送金されるとは限りません。
2025年に問題となった証券口座乗っ取りでは、保有株式を勝手に売却し、その売却代金で別の銘柄を購入するなど、口座内で不正取引が行われる事例が確認されました。
そのため、口座残高だけを確認していても、不正な売買に気づくのが遅れる可能性があります。
証券会社の公式アプリや公式サイトから、保有銘柄、注文履歴、約定履歴、入出金履歴などを確認する習慣をつけておくと、異常を発見しやすくなります。
例えば、購入した覚えのない株式が保有銘柄に表示されていたり、売却した覚えのない株式がなくなっていたりした場合は、すぐに取引履歴を確認してください。
また、証券会社によってはログイン通知や約定通知、出金通知などの機能を提供している場合があります。
こうした通知を有効にしておけば、自分が操作していない時間帯にログインや取引が行われた場合でも、比較的早い段階で異常に気づける可能性があります。
ただし、通知機能の有無や内容は証券会社によって異なるため、利用しているサービスの設定画面や公式案内を確認してください。
もし不審な取引を発見した場合は、自分で取引を取り消そうとする前に、証券会社の公式窓口へ速やかに連絡することが大切です。
不正アクセスの疑いがあることを伝え、口座の利用制限や取引停止など、どのような対応が可能なのか確認してください。
また、不審なメールやSMS、ログイン通知、取引履歴などは、被害状況を説明する際の資料になる場合があります。
安全な方法で記録を残し、必要に応じて警察や関係機関へ相談することも検討しましょう。
スマートフォンの紛失対策と証券口座の取引履歴確認は、一見すると別々の問題に思えるかもしれません。
しかし、どちらも不正アクセスを防ぎ、万が一被害が発生した場合に早く気づくための重要な取り組みです。
パスキーを設定した後も、端末の安全管理と口座の定期確認を続けることで、大切な金融資産を守るための備えを一段と強化できます。
おわりに
今回の証券口座乗っ取りが疑われる事案では、顔認証や指紋認証そのものが破られたと確認されたわけではなく、GoogleやAppleなどのアカウントが不正利用され、保存された認証情報が悪用された可能性が指摘されています。
パスキーは、従来のパスワード認証と比べてフィッシング詐欺に強い仕組みであり、今後も安全なログイン方法として活用していく価値があります。
しかし、どれほど優れた認証方式であっても、それを管理するアカウントやスマートフォンが適切に保護されていなければ、別の経路から不正アクセスを受ける危険は残ります。
今回の報道をきっかけに、GoogleやAppleのアカウント設定を見直し、不審なメールへの対応方法やスマートフォンの紛失対策を確認してみてはいかがでしょうか。
GUARD ON│暮らしを守る防犯ガイドでは、今後も特殊詐欺や不正アクセス、金融犯罪など、私たちの暮らしに関係する防犯情報を取り上げ、被害を防ぐために何ができるのかを具体的にお伝えしていきます。
参考情報・公式リンク
日本証券業協会
証券口座への不正アクセスや不正取引に関する注意喚起、投資家向けの情報を確認できます。

金融庁
インターネット取引サービスへの不正アクセス、不正取引への注意喚起などを確認できます。

警察庁
フィッシング詐欺や不正アクセスなど、サイバー犯罪に関する防犯情報を確認できます。

SBI証券
証券口座のセキュリティ対策や、Google・Appleアカウントを狙ったフィッシング詐欺に関する注意喚起を確認できます。

Google アカウント ヘルプ
Googleアカウントのセキュリティ診断、2段階認証、ログイン端末の確認などについて説明されています。

Google パスワード マネージャー
パスワードやパスキーの保存・管理方法について確認できます。

Apple サポート
Apple Accountの安全管理、パスキー、iPhoneの盗難デバイスの保護などについて確認できます。

FIDO Alliance
パスキーを支える認証技術や、パスワードに依存しない認証方式について確認できます。
※本記事は、2026年11月11日に報じられた内容と、関係機関が公表しているセキュリティ情報をもとに構成しています。乗っ取りが疑われる事案については、攻撃経路のすべてが確定したものではありません。実際の設定方法や利用条件は、各証券会社および端末メーカーの最新の公式案内をご確認ください。
いよいよ今日で終了!
ここで少し余談になりますが、Amazonスマイルセールは 本日11月12日で終了します。😊 ご自宅の防犯対策や、ご家族の安全を守るために、 買い忘れている防犯グッズはありませんか?
防犯情報サイト GUARD ON│暮らしを守る防犯ガイド では、防犯カメラや防犯ブザー、補助錠など、 日常生活の安全対策に役立つ防犯グッズを ご紹介しています。 商品の特徴や用途を確認しながら、 ご家庭に合ったものをお選びいただけます。☺️
もちろん、防犯グッズはこれだけではありません。 ほかにも便利な商品や、暮らしの安心につながる アイテムが数多くありますが、 当サイトですべてをご紹介することはできません。
Amazonスマイルセールは今日が最終日です! 気になっていた防犯グッズがあれば、 この機会にぜひチェックしてみてください。
セール対象商品や割引率は商品によって異なり、 すべての防犯グッズが値下げされているわけでは ありませんが、普段から必要だと感じていた 商品を見直すよい機会になるかもしれません。 価格や販売条件を確認しながら、 納得できるお買い物にお役立てください。😊
🔐 リンクの安全性について
当サイトでは、プライバシーポリシーに記載のとおり、
Amazonアソシエイトなどの
アフィリエイトプログラムを利用しています。
この案内はGUARD ONが掲載する商品紹介であり、
パスワードや認証コードの入力を
当サイトが求めるものではありません。
ただし、リンク先を無条件に信用するのではなく、
Amazonの正規ドメインであることを確認し、
不審な画面が表示された場合は操作を中止してください。
開催期間:2026年11月4日~11月12日(本日最終日)
対象商品・価格・割引内容はAmazon公式サイトでご確認ください。
コメント